Slender_LBK-YS3.exe Adware BundleInstaller Análise
Análise Técnica
| Nome do Arquivo | slender_LBK-YS3.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.254.174 |
| Versão do Banco de Dados | 2026-09-20 04:01:14 UTC |
Adware.Win32.BundleInstaller.dd!c
Família de malware: BundleInstaller
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
3c23896af074abc47efed55614463999
|
|
| SHA1 |
3611876c650ea540dc788b587840ce9465337f23
|
|
| SHA256 |
0cc2dcce3c020033edf0b7cfef6f8a809acaa57af7516eae1b8aaf3bd91e6ee5
|
|
| SHA512 |
bdce66d9bf2b0b49a5ddff1da62f5971207ea8fb30211f410415a21d760820f0828ee276e19f5a7037fa7670b3e1e2a0a1543207a4dd1421c6c6ae91567558ae
|
|
| ImpHash |
88016fcdef7f227c62171d0afad9aae4
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: a0ef7c81eee20e999575764306184ccf
Fuzzy: 8341e53a6f1047f3c936b4d36dc8f542 dHash: 5050d274ccec82ae |
| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x004b1e60 |
| Tempo de Compilação | 2026-02-11 11:40:27 |
| Soma de Verificação | 0x005e3016 (Real: 0x005e3016) |
| Versão do SO | 6.1 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Assinatura Digital | OK |
| Importações |
5 bibliotecas
kernel32, comctl32, user32, oleaut32, advapi32 |
| Exportações | 2 funções |
| Recursos | 31 Recursos |
| Seções | 11 Seções |
Informações de Versão
▼| Comments | This installation was built with Inno Setup. |
| CompanyName | |
| FileDescription | Portale delle applicazioni |
| FileVersion | 2.4.0.9595 |
| LegalCopyright | |
| OriginalFileName | |
| ProductName | Applicazioni Windows |
| ProductVersion | 2.4.0.9595 |
| Translation | 0x0000 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
718,860 bytes | 719,360 bytes | 6.38 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1A67260023DFD031935BB7A42ED8C8B4 |
.itext |
0x000b1000 |
6,348 bytes | 6,656 bytes | 6.04 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
CF1AF4B55684ED040CE1BBD7F61E0612 |
.data |
0x000b3000 |
16,188 bytes | 16,384 bytes | 5.18 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
572B4D77EAD34AC8988AFD3CC57C4CEF |
.bss |
0x000b7000 |
29,516 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x000bf000 |
4,200 bytes | 4,608 bytes | 4.82 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4A48C59CBAA4D331B6913C45047362EF |
.didata |
0x000c1000 |
420 bytes | 512 bytes | 2.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F4DCDCD030805001DF20B0FDD6C46CB2 |
.edata |
0x000c2000 |
113 bytes | 512 bytes | 1.34 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
962159C3600D79CC1A32BD757EB6AD75 |
.tls |
0x000c3000 |
24 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x000c4000 |
93 bytes | 512 bytes | 1.38 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4077D1DBE397A22F8D8C62A9AC2F87A2 |
.reloc |
0x000c5000 |
73,708 bytes | 73,728 bytes | 6.70 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
AA09D180BCB91FF38898AB2932FB8C55 |
.rsrc |
0x000d7000 |
70,476 bytes | 70,656 bytes | 3.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
2B6B3F209C15CBC389104261FE5CB119 |
Alerta de Análise de Entropia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 13 | 55,173 bytes | |
| RT_STRING | 12 | 8,788 bytes | |
| RT_RCDATA | 3 | 1,248 bytes | |
| RT_GROUP_ICON | 1 | 188 bytes | |
| RT_VERSION | 1 | 1,412 bytes | |
| RT_MANIFEST | 1 | 1,960 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
OK
Remoção de Adware.Win32.BundleInstaller.dd!c
O Gridinsoft tem a capacidade de identificar e eliminar Adware.Win32.BundleInstaller.dd!c sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
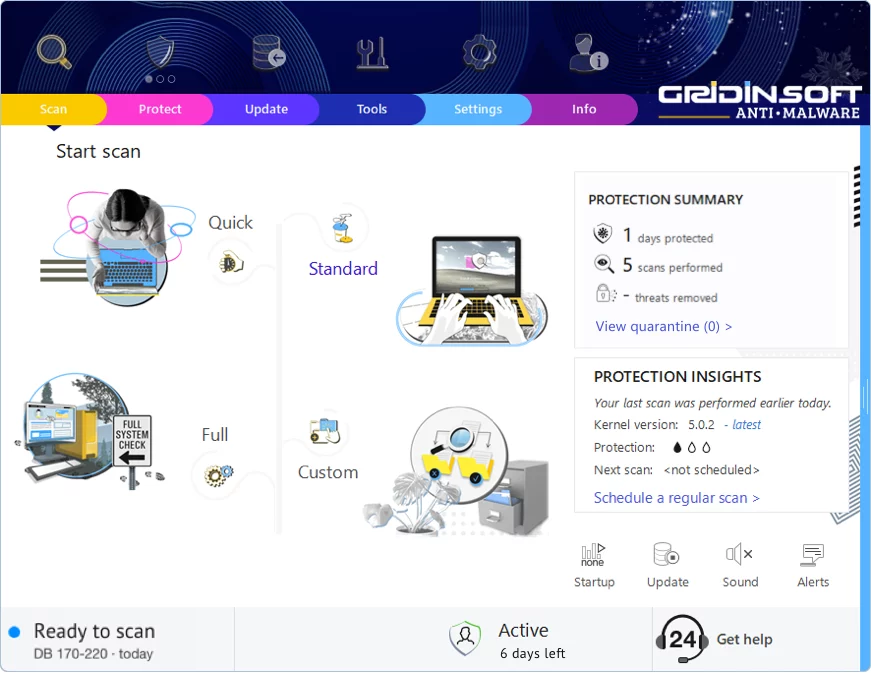
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!