Up_zlib1.dll Trojan Agent Análise
Análise Técnica
| Nome do Arquivo | up_zlib1.dll |
| Tipo de Arquivo |
PE32 executable (DLL) (console) Intel 80386, for MS Windows, UPX compressed
|
| Versão do Scanner | 1.0.259.174 |
| Versão do Banco de Dados | 2026-11-06 04:07:02 UTC |
Trojan.Win32.Agent.cld
Família de malware: Agent
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
a28cebf2ef0aebb79ede6133218cf8dd
|
|
| SHA1 |
b1e108994980773fe199becbbe46b203fe5691b6
|
|
| SHA256 |
104691a4841e51f84462f638c6a4071cc99e58b3115c2d02708aedc9394530a1
|
|
| SHA512 |
687fd49d790211855fefd6811cb5fa8ac883ea7b22aef25c1e0925d77d0e1242f326f5b39b2aa10d00a759ff752f57bc24b360507fad9f20b858d9d1302594d5
|
|
| ImpHash |
3861174c7cca64e1a0a5e22b4205263f
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x10000000 |
| Ponto de Entrada | 0x1019c570 |
| Tempo de Compilação | 2015-11-03 08:31:18 |
| Soma de Verificação | 0x000873bc (Real: 0x000873bc) |
| Versão do SO | 5.1 |
| Assinaturas PEiD |
PE32 executable (DLL) (console) Intel 80386, for MS Windows, UPX compressed
|
| Assinatura Digital | OK |
| Importações | 15 bibliotecas |
| Exportações | 62 funções |
| Recursos | 2 Recursos |
| Seções | 3 Seções |
Informações de Versão
▼| FileVersion | 1.0.0.0 |
| LegalCopyright | Copyright (C) 2014 |
| ProductVersion | 1.0.0.0 |
| Translation | 0x0804 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
UPX0 |
0x00001000 |
1,171,456 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
UPX1 |
0x0011f000 |
520,192 bytes | 516,608 bytes | 8.00 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
FC5BF87824B0DC80C3E7C6C674001D34 |
.rsrc |
0x0019e000 |
4,096 bytes | 3,584 bytes | 5.13 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
A6B5FFEBCECC80B55C2DE9225026FCC9 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_VERSION | 1 | 396 bytes | |
| RT_MANIFEST | 1 | 346 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
OK
Remoção de Trojan.Win32.Agent.cld
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win32.Agent.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
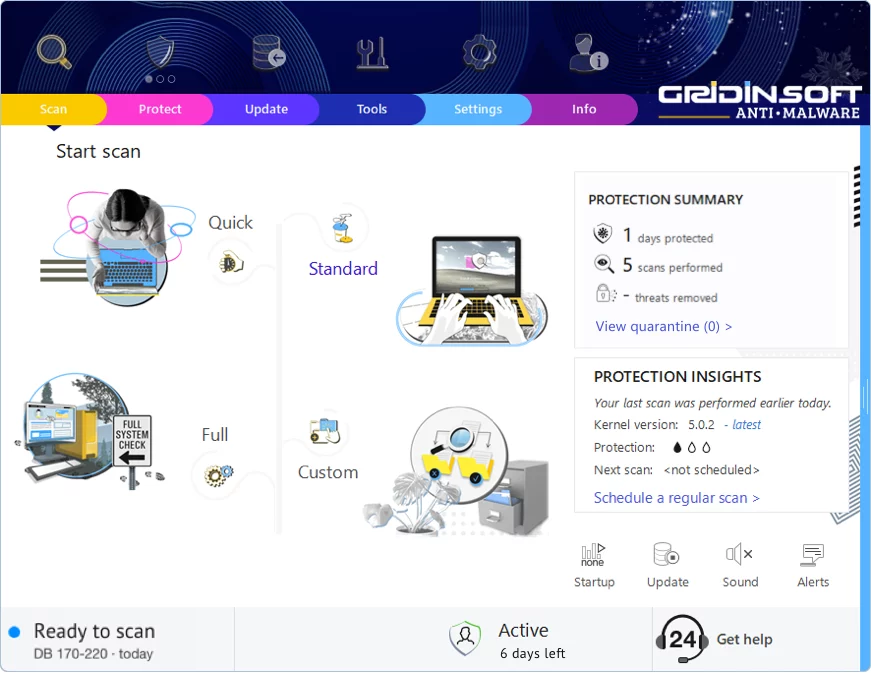
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!