0lzjg85.dll Malware Generic Análise
Análise Técnica
| Nome do Arquivo | 0lzjg85.dll |
| Tipo de Arquivo |
PE32 executable (DLL) (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.257.174 |
| Versão do Banco de Dados | 2026-10-12 05:00:20 UTC |
Malware.Win32.Generic.cld
Família de malware: Generic
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
a77f05b571d8dd383e314b9b83850ba9
|
|
| SHA1 |
c41b396c766334a8b103e29b8a1df077a51efb4d
|
|
| SHA256 |
236bc996df7426dc6e4980c1c77f8f704f7704373392d0758f1e95dac56ef412
|
|
| SHA512 |
13f072b988fcccd70a93affc23998c9f10a4db1c0ef2f894cf0d95cb81f4786bc36c02b6ff80dbfbde9d80d33c2ef98983ddb22407ff1795f59d9dee0c83f4a1
|
|
| ImpHash |
53a8ee074c5c5ff55a1e4982725b5ec1
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x10000000 |
| Ponto de Entrada | 0x10cef72f |
| Tempo de Compilação | 2025-05-15 22:57:53 |
| Soma de Verificação | 0x0075c885 (Real: 0x0075c885) |
| Versão do SO | 5.1 |
| Assinaturas PEiD |
PE32 executable (DLL) (GUI) Intel 80386, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 17 bibliotecas |
| Exportações | 17 funções |
| Recursos | 2 Recursos |
| Seções | 7 Seções |
Informações de Versão
▼| CompanyName | TODO: <公司名> |
| FileDescription | TODO: <文件说明> |
| FileVersion | 1.0.0.1 |
| InternalName | lzjg.dll |
| LegalCopyright | TODO: (C) <公司名>。保留所有权利。 |
| OriginalFilename | lzjg.dll |
| ProductName | TODO: <产品名> |
| ProductVersion | 1.0.0.1 |
| Translation | 0x0804 0x03a8 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
1,156,337 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x0011c000 |
262,762 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x0015d000 |
75,096 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.vmp0 |
0x00170000 |
4,738,958 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.vmp1 |
0x005f5000 |
7,655,680 bytes | 7,655,936 bytes | 7.97 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
6C464DC9D38CCF06BC56F11ECA06F877 |
.reloc |
0x00d43000 |
1,516 bytes | 1,536 bytes | 4.31 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
72E9D8AE02CFFC746EA0A614BC668377 |
.rsrc |
0x00d44000 |
1,463 bytes | 1,536 bytes | 4.53 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D5B7CC8081444DE8034DFD0EB0712D14 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_VERSION | 1 | 696 bytes | |
| RT_MANIFEST | 1 | 607 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Malware.Win32.Generic.cld
O Gridinsoft tem a capacidade de identificar e eliminar Malware.Win32.Generic.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
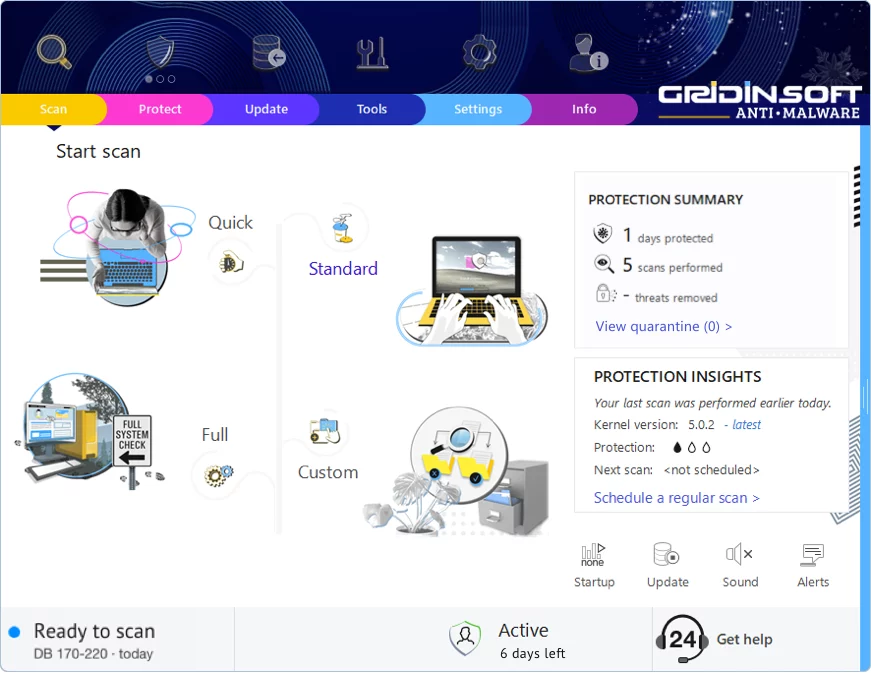
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!