Sapphire.LITE.exe Trojan Wacatac Análise
Análise Técnica
| Nome do Arquivo | Sapphire.LITE.exe |
| Tipo de Arquivo |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Versão do Scanner | 1.0.231.174 |
| Versão do Banco de Dados | 2025-12-25 23:00:36 UTC |
Trojan.Win64.Wacatac.oa!s1
Família de malware: Wacatac
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
1bbca3b8649901b50e00f8c0eca6482c
|
|
| SHA1 |
398b31f87642bb25fd10be8f8936d0d8664e40a9
|
|
| SHA256 |
26f5b4590ff9ca791118130b05363b3ad7a438c60cbc032fc812098943640976
|
|
| SHA512 |
53ff755b549eff97802dcb91c193217db635c109b0be445d98f0e3deee1ff0a543b04f9e6690a45f0103a3523e033c2af9568454ea071b25940493530435c970
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x00400000 |
| Tempo de Compilação | 2102-01-27 22:25:01 |
| Soma de Verificação | 0x00000000 (Real: 0x0013443b) |
| Versão do SO | 4.0 |
| Assinaturas PEiD |
PE32+ executable (GUI) x86-64 Mono/.Net assembly, for MS Windows
|
| Caminho PDB | D:\Sapphire\Sapphire LITE - Copy\Sapphire LITE\obj\x64\Release\Sapphire LITE.pdb |
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 0 |
| Exportações | 0 funções |
| Recursos | 2 Recursos |
| Seções | 2 Seções |
Informações de Versão
▼| Translation | 0x0000 0x04b0 |
| Comments | Software by Jesse Pepper |
| CompanyName | Starlight Technology, LLC |
| FileDescription | Sapphire LITE Clicker |
| FileVersion | 1.0.0.0 |
| InternalName | Sapphire LITE.exe |
| LegalCopyright | Copyright © 2022 |
| LegalTrademarks | |
| OriginalFilename | Sapphire LITE.exe |
| ProductName | Sapphire LITE Clicker |
| ProductVersion | 1.0.0.0 |
| Assembly Version | 1.0.0.0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
1,255,508 bytes | 1,255,936 bytes | 7.97 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
ED0FB614F467FFE035A9ACA46F580F41 |
.rsrc |
0x00136000 |
1,612 bytes | 2,048 bytes | 3.55 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
92994D20FA96A686C4E5A4958C2D1253 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_VERSION | 1 | 956 bytes | |
| RT_MANIFEST | 1 | 490 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win64.Wacatac.oa!s1
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win64.Wacatac.oa!s1 sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
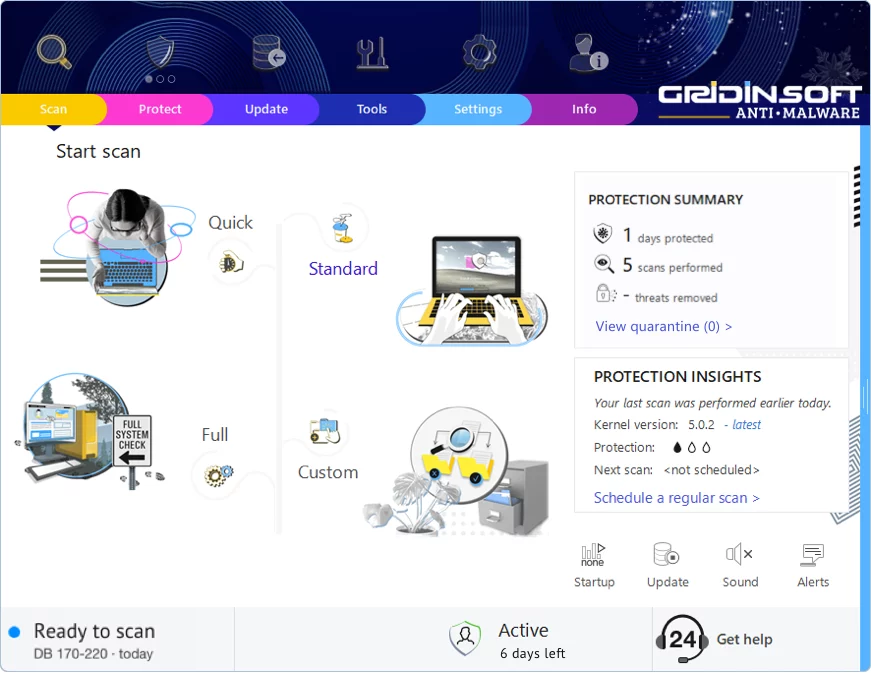
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!