MenuExtendido.exe Ransomware STOP Análise
Análise Técnica
| Nome do Arquivo | MenuExtendido.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.155.174 |
| Versão do Banco de Dados | 2024-01-25 13:02:33 UTC |
Ransom.Win32.STOP.dg!se51856
Família de malware: STOP
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
0b5eb3cb4a95e162d69a20e6c1ecf7b5
|
|
| SHA1 |
bac8d203231a5701e4738967d53f3647931dfb5c
|
|
| SHA256 |
39c52799056c0b5aecf1ac8084b6a307896603e8520430d1411962b76d70cb78
|
|
| SHA512 |
031be0f3654034f014c14b773aba68c2bc3fbc8d428f51075abd67672c8a98a7bc374ac6ff29530c6be60a57ba728f76d514d5b71b85842e5173bb6b8dfd7940
|
|
| ImpHash |
2f727a975c44a2925ace416e4a5ad2d8
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 493f48d7fa0f12541d258d62ca498b1d
Fuzzy: 7b303b99564165eadb247d64411b19ea dHash: c0dce8e8e8e8dcc4 |
| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x00644f2b |
| Tempo de Compilação | 2015-02-10 21:03:05 |
| Soma de Verificação | 0x00000000 (Real: 0x00a9dde0) |
| Versão do SO | 5.0 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Assinatura Digital | The PE file does not contain a certificate table. |
| Importações |
8 bibliotecas
kernel32, user32, advapi32, oleaut32, ole32, ntdll, SHFolder, shlwapi |
| Exportações | 0 funções |
| Recursos | 738 Recursos |
| Seções | 6 Seções |
Informações de Versão
▼| Comments | Creado con AutoPlay Media Studio (www.indigorose.com) |
| CompanyName | Doofy´s Projects |
| FileDescription | Menu Extendido para Windows |
| FileVersion | 7.3.0.0 |
| InternalName | ams_runtime |
| LegalCopyright | © Doofy´s Projects |
| OriginalFilename | MenuExtendido.exe |
| ProductName | MenuExtendido |
| ProductVersion | 7.3.0.0 |
| Translation | 0x0409 0x0000 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
4,030,676 bytes | 4,030,976 bytes | 6.66 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
48372A2FDDF5240E0D09DF123A52D31D |
.rdata |
0x003da000 |
874,392 bytes | 874,496 bytes | 5.27 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
762F7EA9280CE4931523D3AC2ACC2ACB |
.data |
0x004b0000 |
486,232 bytes | 148,480 bytes | 5.35 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
E57E9C9325C8BB5AF6716DEC814C194A |
.rsrc |
0x00527000 |
1,468,324 bytes | 1,468,416 bytes | 7.35 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A99E2FB65A248890D45E608484E8C37F |
.enigma1 |
0x0068e000 |
4,096 bytes | 4,268,032 bytes | 7.88 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
5C167CA2D03F2F4CE9E534146872B662 |
.enigma2 |
0x0068f000 |
290,816 bytes | 290,816 bytes | 5.89 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
41AD950B5DC6B0438DDE60417E0DC1B3 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
2 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| PNG | 491 | 785,808 bytes | |
| STYLE_XML | 4 | 77,256 bytes | |
| TEXTFILE | 6 | 111,263 bytes | |
| RT_CURSOR | 46 | 17,488 bytes | |
| RT_BITMAP | 37 | 128,886 bytes | |
| RT_ICON | 22 | 228,256 bytes | |
| RT_MENU | 4 | 1,024 bytes | |
| RT_DIALOG | 34 | 15,160 bytes | |
| RT_STRING | 43 | 20,424 bytes | |
| RT_GROUP_CURSOR | 41 | 890 bytes | |
| RT_GROUP_ICON | 5 | 212 bytes | |
| RT_VERSION | 1 | 884 bytes | |
| RT_MANIFEST | 1 | 1,425 bytes | |
| None | 3 | 140 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
The PE file does not contain a certificate table.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Ransom.Win32.STOP.dg!se51856
O Gridinsoft tem a capacidade de identificar e eliminar Ransom.Win32.STOP.dg!se51856 sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
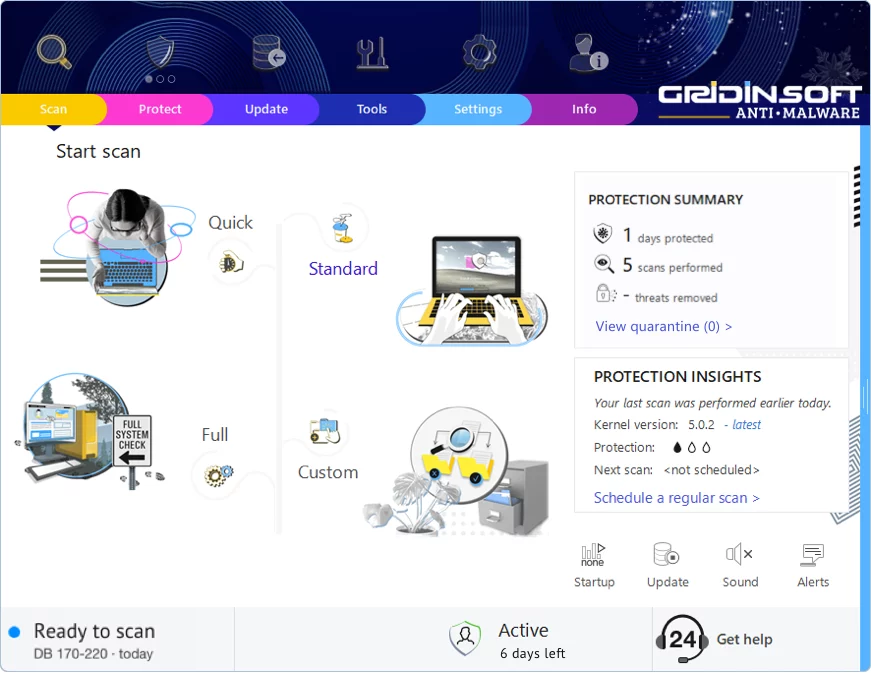
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!