Divine1001a.exe Trojan Heuristic Análise
Análise Técnica
| Nome do Arquivo | Divine1001a.exe |
| Tipo de Arquivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.257.174 |
| Versão do Banco de Dados | 2026-10-11 19:07:03 UTC |
Trojan.Heur!.02212023
Família de malware: Heuristic
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
86fb094f135e04589fadb228b836cd8c
|
|
| SHA1 |
b979943cb41fc86588a649cfc18733a5fdeb49a8
|
|
| SHA256 |
4b91d4dedf0109e5a7488e8eede45bbda135be1305182b721a499d7b9c895970
|
|
| SHA512 |
377c643e7c6a35a0b09873f8efcc1dcbf31c65086171a414822f5a1c84d4cdbd5cd75052f05c8cb5289fb6be50ab7d6cbffe244ce6c9d45cae8017be5957b6f3
|
|
| ImpHash |
42ce2fd8683dc4bcf4e087cafd685515
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x1411e4652 |
| Tempo de Compilação | 2026-07-08 12:42:13 |
| Soma de Verificação | 0x00000000 (Real: 0x00e1e991) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 24 bibliotecas |
| Exportações | 0 funções |
| Recursos | 1 Recursos |
| Seções | 9 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
560,545 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x0008a000 |
208,688 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x000bd000 |
1,911,952 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x00290000 |
23,856 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.(Fy |
0x00296000 |
8,090,072 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.M1S |
0x00a4e000 |
440 bytes | 512 bytes | 1.59 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
466FD1B097B5872709B12798036F9332 |
.l1u |
0x00a4f000 |
14,781,092 bytes | 14,781,440 bytes | 7.85 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
20D6D4EEF8CEEF8EAF6C571533C4A652 |
.rsrc |
0x01868000 |
480 bytes | 512 bytes | 4.77 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A5C8CAB3B137AEA65959C125C59340BE |
.reloc |
0x01869000 |
272 bytes | 512 bytes | 2.69 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
3D3302C9ECEB1812D474D7F2E0769DDB |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_MANIFEST | 1 | 392 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Heur!.02212023
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Heur!.02212023 sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
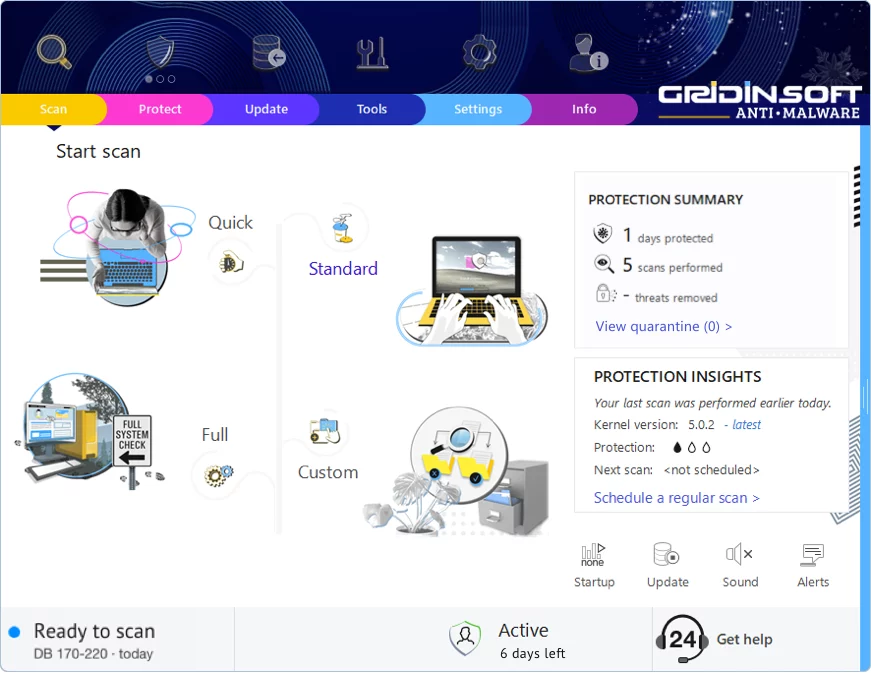
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!