DevExpress_Patch_Keygen_v2.5.2.5_By_DFoX.exe Malware Generic Análise
Análise Técnica
| Nome do Arquivo | DevExpress_Patch_Keygen_v2.5.2.5_By_DFoX.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Versão do Scanner | 1.0.254.174 |
| Versão do Banco de Dados | 2026-09-21 16:01:28 UTC |
Malware.Win32.Generic.cld
Família de malware: Generic
Verificar Outro Arquivo
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
e64eed53d21fa92e9a7a27636769fc3d
|
|
| SHA1 |
6467fc9d3bf10c12306cb817fc7cb521e04915d2
|
|
| SHA256 |
537bc4a3cfc4ca1323f131f67871f85dfe6cbaf75ea4f14657ca8efc1705438e
|
|
| SHA512 |
768e939135dfd2a80b4f5dbcf596fdccc69fe7a748b6bc3433aa8fe554b373ac945069bc070bcee94e50d8c31ffcda1cd4dd301039cabb269ca3acb5470e2501
|
|
| ImpHash |
f34d5f2d4577ed6d9ceec516c1f5a744
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: f4c67eaf43cf1b4d26af20dbde065c13
Fuzzy: 6bd997671d080e6438f432aaa5db78d4 dHash: 7806e17c8e338d82 |
| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x00449f8e |
| Tempo de Compilação | 2020-12-30 00:00:00 |
| Soma de Verificação | 0x000524a5 (Real: 0x000524a5) |
| Versão do SO | 4.0 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações |
1 bibliotecas
mscoree |
| Exportações | 0 funções |
| Recursos | 7 Recursos |
| Seções | 3 Seções |
Informações de Versão
▼| Translation | 0x0000 0x04b0 |
| Comments | Patch and Keygen for all DevExpress Component |
| CompanyName | DeFconX |
| FileDescription | DevExpress_Patch_Keygen_DFoX |
| FileVersion | 2.5.2.5 |
| InternalName | DevExpress_Patch_Keygen_DFoX.exe |
| LegalCopyright | Copyright © 2025 |
| LegalTrademarks | DeltaFoX |
| OriginalFilename | DevExpress_Patch_Keygen_DFoX.exe |
| ProductName | DevExpress_Patch_Keygen_DFoX |
| ProductVersion | 2.5.2.5 |
| Assembly Version | 2.5.2.5 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
294,804 bytes | 294,912 bytes | 6.87 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
DA22E48C9E82EE8811F8CA63F761D10F |
.rsrc |
0x0004a000 |
22,308 bytes | 22,528 bytes | 5.92 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7E6A620137CB205ACE92BE2C65587B7A |
.reloc |
0x00050000 |
12 bytes | 512 bytes | 0.10 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
E0CADF4FCDC5A87E5470CC751627A679 |
Alerta de Análise de Entropia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 4 | 20,194 bytes | |
| RT_GROUP_ICON | 1 | 62 bytes | |
| RT_VERSION | 1 | 1,072 bytes | |
| RT_MANIFEST | 1 | 527 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Malware.Win32.Generic.cld
O Gridinsoft tem a capacidade de identificar e eliminar Malware.Win32.Generic.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
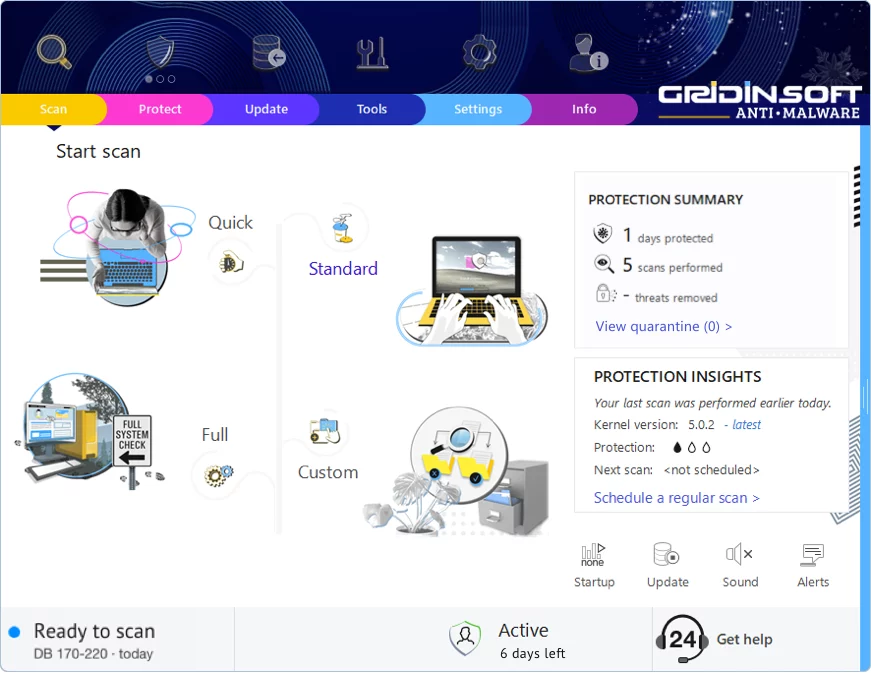
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!