Ativador (1).exe Trojan Agent Análise
Análise Técnica
| Nome do Arquivo | Ativador (1).exe |
| Tipo de Arquivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.259.174 |
| Versão do Banco de Dados | 2026-11-07 21:07:02 UTC |
Trojan.Win64.Agent.sa
Família de malware: Agent
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
03c015bb6d90749b1bcbd4f0d4d7a357
|
|
| SHA1 |
0362fc4e62dccae7b4f6c19e557c540d4c3f8331
|
|
| SHA256 |
712d8df6971b2bf0c7dd34c14d2455a4f912a6e7acf3dad65084bda00286c035
|
|
| SHA512 |
e89b04fff26edef5e5e3d2ef7fcaeb23b5df8ddce2aede7e1dc910773135f7e1d320da9b178b6302340d2ffdf1520b58c6429e804cf7e849bcde746610475c93
|
|
| ImpHash |
7ddd2a7fa7f1cfa1ca27d8490ea690e4
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 3bf7226ef4ddecadf45fb23f08b62684
Fuzzy: 7c7070ffb5174cebe0f3e13071bd91e4 dHash: f0b094b2d9f84ab4 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x14002a088 |
| Tempo de Compilação | 2026-11-07 11:40:56 |
| Soma de Verificação | 0x00000000 (Real: 0x006c11c7) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações |
7 bibliotecas
ADVAPI32, USER32, SHELL32, bcrypt, ole32, KERNEL32, USERENV |
| Exportações | 0 funções |
| Recursos | 13 Recursos |
| Seções | 7 Seções |
Informações de Versão
▼| FileDescription | Ativador Force War |
| OriginalFilename | Ativador.exe |
| FileVersion | 5.0.0.528 |
| ProductName | Ativador |
| ProductVersion | 5.0.0.528 - Open V131 |
| Translation | 0x0416 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
307,972 bytes | 308,224 bytes | 6.42 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1882F71A8A75E477407EA9A02C14DB69 |
.rdata |
0x0004d000 |
115,816 bytes | 116,224 bytes | 5.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F36BC8B959041459CD4FBF2B32C13397 |
.data |
0x0006a000 |
11,820 bytes | 7,680 bytes | 3.54 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
F98176EB283AD3C25D94D7BE34EFA407 |
.pdata |
0x0006d000 |
16,068 bytes | 16,384 bytes | 5.62 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
22FF9D8785B35B3947822D3AD7820401 |
.fptable |
0x00071000 |
256 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00072000 |
6,599,256 bytes | 6,599,680 bytes | 6.59 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F8D5BDF9DB73BB90258C07D57E1B71DC |
.reloc |
0x006be000 |
2,848 bytes | 3,072 bytes | 5.30 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
58A2453A9A4D850F41D29F2A581EA3A6 |
Alerta de Análise de Entropia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 7 | 275,311 bytes | |
| RT_RCDATA | 3 | 6,321,664 bytes | |
| RT_GROUP_ICON | 1 | 104 bytes | |
| RT_VERSION | 1 | 552 bytes | |
| RT_MANIFEST | 1 | 823 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win64.Agent.sa
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win64.Agent.sa sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
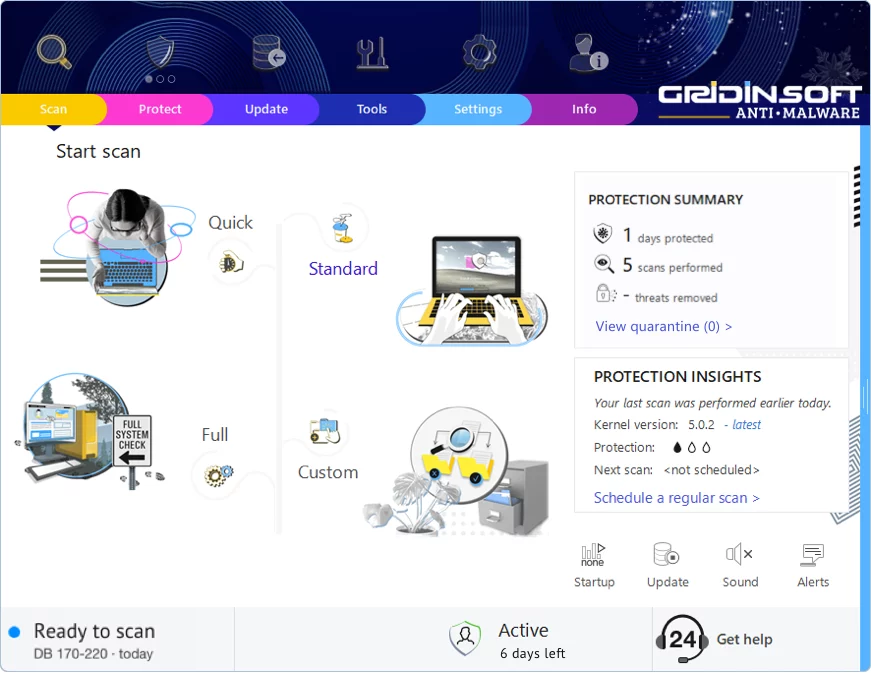
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!