SETUP.exe Trojan Gen Análise
Análise Técnica
| Nome do Arquivo | SETUP.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.262.174 |
| Versão do Banco de Dados | 2026-11-11 13:07:01 UTC |
Trojan.Win32.Gen.cl
Família de malware: Gen
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
9f76ed00f7cd46dc1d664530d74ac4ab
|
|
| SHA1 |
39e1145e029d12dd9daa59e6c92cb1f738a0bc8e
|
|
| SHA256 |
7baf4a81f1e0ec925254d98277681dee3ea7fc67e3eb8f88214706152cb6a885
|
|
| SHA512 |
04c942de6605e36234a5446cfa89b840c6652866e8838ac3e9b4bba07deea7d8a8b5a97d2c045696de4d57789685b99e16a0bef26b9bcda08cd726ebe2d94cac
|
|
| ImpHash |
aeed1df09aa97149697a0a8913f6e898
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: fd35edf08b945c8e02f0309b1f8de02c
Fuzzy: b5f64d42098fa541896b6bce5c31a33f dHash: 32697131317149a7 |
| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x00432f03 |
| Tempo de Compilação | 2026-09-27 11:58:58 |
| Soma de Verificação | 0x00000000 (Real: 0x000ad5e6) |
| Versão do SO | 6.1 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Caminho PDB | SETUP.pdb |
| Assinatura Digital | No valid SignedData structure was found. |
| Importações |
10 bibliotecas
dwmapi, WINMM, SHELL32, ole32, OLEAUT32, ADVAPI32, USER32, GDI32, COMCTL32, KERNEL32 |
| Exportações | 0 funções |
| Recursos | 14 Recursos |
| Seções | 6 Seções |
Informações de Versão
▼| CompanyName | TENOKE |
| FileDescription | Setup |
| InternalName | SETUP |
| OriginalFilename | SETUP.exe |
| FileVersion | 2.0.0.0 |
| ProductName | TENOKE INSTALLER |
| ProductVersion | 2.0.0.0 |
| AutomationInterface | 1 |
| Translation | 0x0409 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
300,713 bytes | 301,056 bytes | 6.51 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D9C85EBF3DD845EE8C594C15C586240A |
.rdata |
0x0004b000 |
84,572 bytes | 84,992 bytes | 5.61 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
6D87FA663F090439402E3B648260E21D |
.data |
0x00060000 |
8,744 bytes | 3,584 bytes | 3.37 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
CC68EF08D4EAADDAECF5152EEAFD8744 |
.fptable |
0x00063000 |
128 bytes | 512 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BF619EAC0CDF3F68D496EA9344137E8B |
.rsrc |
0x00064000 |
248,128 bytes | 248,320 bytes | 6.85 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
7C662AAE11BA58B94D3D6F3039F24459 |
.reloc |
0x000a1000 |
12,308 bytes | 12,800 bytes | 6.55 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
EFCEF51C12C04F724171722D3CAA6FFE |
Alerta de Análise de Entropia
3 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 10 | 210,704 bytes | |
| RT_RCDATA | 1 | 34,180 bytes | |
| RT_GROUP_ICON | 1 | 146 bytes | |
| RT_VERSION | 1 | 644 bytes | |
| RT_MANIFEST | 1 | 1,618 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win32.Gen.cl
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win32.Gen.cl sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
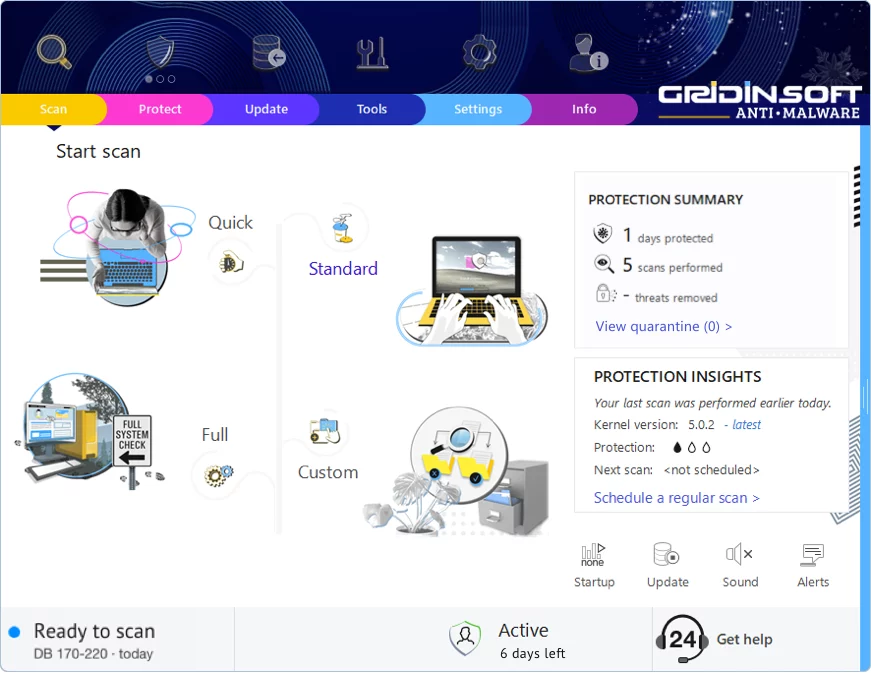
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!