Dino_ModHub.exe Adware InstallCore Análise
Análise Técnica
| Nome do Arquivo | Dino_ModHub.exe |
| Tipo de Arquivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.254.174 |
| Versão do Banco de Dados | 2026-09-12 15:00:19 UTC |
Adware.Win64.InstallCore.vl!c
Família de malware: InstallCore
Verificar Outro Arquivo
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
f1a907d55d09c6d9625f8627c08c4e38
|
|
| SHA1 |
6a02e210a918a20bb7b9da7554532d5d98655883
|
|
| SHA256 |
8cd04e3e694770b5bf7f23b2d3cd4e38273704c25564691d43c3f0adc5eec8ea
|
|
| SHA512 |
42ec68f701761b4f2ad237e81c42a47724b5d7e5d643635a9cca29647836a433eaee4de56a0defd9af963afbad2805b039d0b6a76dbc0dfc96d0d809ed78483f
|
|
| ImpHash |
8d1c5488fb4fa24804ac0e4471b85dce
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 24b11ec19c3b8845354885b645f5f93b
Fuzzy: 355e552e2e33f7961ca660bb81c413f5 dHash: 70e8c8f0d0ccf070 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x140e42407 |
| Tempo de Compilação | 2023-08-21 15:46:11 |
| Soma de Verificação | 0x00b96f6a (Real: 0x00b96f6a) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Assinatura Digital | Chain verification from CN=Download Manager, O=ColdPark Street Software, OU=Development, L=Hong Kong, C=HK (serial:118877091099635828431620265494368363849, sha1:727120c6abe3c2fc8bc2f9370eb595ee1474724c) failed: The X.509 certificate provided is self-signed - "Common Name: Download Manager, Organization: ColdPark Street Software, Organizational Unit: Development, Locality: Hong Kong, Country: HK" |
| Importações |
4 bibliotecas
KERNEL32, USER32, SHELL32, GDI32 |
| Exportações | 0 funções |
| Recursos | 9 Recursos |
| Seções | 7 Seções |
Informações de Versão
▼| Comments | |
| LegalCopyright | (c) ColdPark Street Software. All rights reserved. |
| CompanyName | ColdPark Street Software |
| FileDescription | |
| FileVersion | 5.17.37.0 |
| ProductVersion | 5.17.37 |
| InternalName | DownloadManager |
| LegalTrademarks | ColdPark |
| OriginalFilename | DownloadManager.exe |
| ProductName | Download Manager |
| BuildID | 20260109141306 |
| Translation | 0x0409 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
330,371 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00052000 |
43,606 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x0005d000 |
40,272 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.:}A |
0x00067000 |
7,098,030 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.;7. |
0x0072c000 |
120 bytes | 512 bytes | 0.31 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
6AE89E43355F3F8FFCE8D0AB4583EE05 |
.o!q |
0x0072d000 |
12,008,272 bytes | 12,008,448 bytes | 7.82 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
40B2C2580FEC77D871A7BFA50924BC2A |
.rsrc |
0x012a1000 |
103,616 bytes | 103,936 bytes | 7.80 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
B750879C78DD698E43BFE1E06737E761 |
Alerta de Análise de Entropia
2 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 6 | 99,669 bytes | |
| RT_GROUP_ICON | 1 | 90 bytes | |
| RT_VERSION | 1 | 948 bytes | |
| RT_MANIFEST | 1 | 2,344 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
Chain verification from CN=Download Manager, O=ColdPark Street Software, OU=Development, L=Hong Kong, C=HK (serial:118877091099635828431620265494368363849, sha1:727120c6abe3c2fc8bc2f9370eb595ee1474724c) failed: The X.509 certificate provided is self-signed - "Common Name: Download Manager, Organization: ColdPark Street Software, Organizational Unit: Development, Locality: Hong Kong, Country: HK"
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Adware.Win64.InstallCore.vl!c
O Gridinsoft tem a capacidade de identificar e eliminar Adware.Win64.InstallCore.vl!c sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
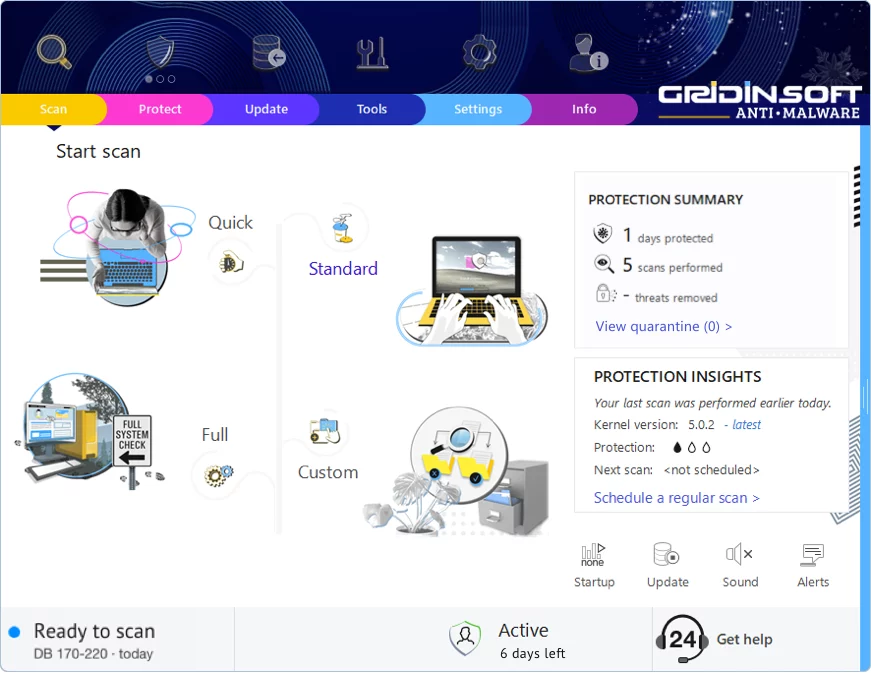
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!