Launcher.exe Trojan Heuristic Análise
Análise Técnica
| Nome do Arquivo | launcher.exe |
| Tipo de Arquivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.216.174 |
| Versão do Banco de Dados | 2025-05-16 02:00:24 UTC |
Trojan.Heur!.022120A3
Família de malware: Heuristic
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
17f5c73c78064cfbbd17516cf89ad7ee
|
|
| SHA1 |
72cd9dadce5e5d35ba06ceec425a237f85a7e276
|
|
| SHA256 |
92a4ea6ebc752eccd5c7afbcd1ba176a24795ab93cc800c6a013a48a8174b4e9
|
|
| SHA512 |
8f4e8bc16babefb8ec599a91f996d0a4089b1d466cdd7440171e0759907852df6038451b04506f4afabdd8bdf21f00d320f556bef4f294b3a4f3af41e7180903
|
|
| ImpHash |
5331016eb8f43aa420cbb468154138ed
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 1e781df5791bafffbbc09282d936cce3
Fuzzy: b55fcad2ed87b93df2ecc71a5e805980 dHash: 87135bc9c9b9b316 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x1440ed727 |
| Tempo de Compilação | 2025-05-07 15:46:30 |
| Soma de Verificação | 0x00000000 (Real: 0x046129dc) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 14 bibliotecas |
| Exportações | 0 funções |
| Recursos | 3 Recursos |
| Seções | 8 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
143,839 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00025000 |
41,972 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x00030000 |
4,616 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x00032000 |
7,560 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.shika0 |
0x00034000 |
63,384,353 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.shika1 |
0x03ca7000 |
272 bytes | 512 bytes | 1.02 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
BE5BE3EE1386B9796C6C3F7404444496 |
.shika2 |
0x03ca8000 |
73,367,232 bytes | 73,367,552 bytes | 7.94 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
C5CE19B1492B5866D3A4A93CA38C2A24 |
.rsrc |
0x082a0000 |
68,272 bytes | 68,608 bytes | 6.42 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E0B8056AD342E553E1BA927BAC1BD823 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 1 | 67,624 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_MANIFEST | 1 | 392 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Heur!.022120A3
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Heur!.022120A3 sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
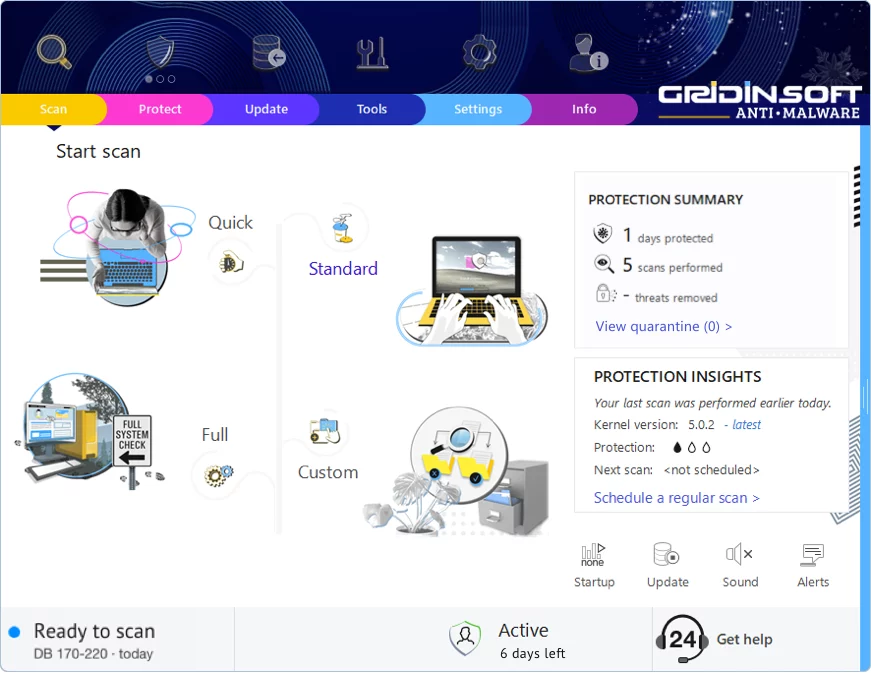
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!