Dxgi.dll Trojan Sabsik Análise
Análise Técnica
| Nome do Arquivo | dxgi.dll |
| Tipo de Arquivo |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.262.174 |
| Versão do Banco de Dados | 2026-11-21 13:07:02 UTC |
Ransom.Win64.Sabsik.cl
Família de malware: Sabsik
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
0074ca6f619ae8bed3cc3f1a2eaac995
|
|
| SHA1 |
176e4f56fbc3d7c775c16d7097bc442a23ee81ad
|
|
| SHA256 |
9876961cb7447ebadcf39de4217c70475dfcf3e41c1060e672005f1fc003fd21
|
|
| SHA512 |
aa8fbae4f42b8d1889d892d5f35854d036378f8988a049f79440eff46cc8bc8942c069e97e434e69c139c100932b491840cbc88b7c67947a50f4e7a274abe851
|
|
| ImpHash |
0efd52e4592f023e0f5172ece1eaf0d7
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x180000000 |
| Ponto de Entrada | 0x180001000 |
| Tempo de Compilação | 2026-08-30 09:06:25 |
| Soma de Verificação | 0x00015702 (Real: 0x00015702) |
| Versão do SO | 5.2 |
| Assinaturas PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações |
3 bibliotecas
KERNEL32, SHELL32, ADVAPI32 |
| Exportações | 20 funções |
| Recursos | 1 Recursos |
| Seções | 6 Seções |
Informações de Versão
▼| FileDescription | Topaz Labs runtime patcher |
| FileVersion | 1.0.0.4 |
| LegalCopyright | Copyright (C) 2026 |
| ProductVersion | 1.0.0.4 |
| Translation | 0x0400 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
22,663 bytes | 23,040 bytes | 6.21 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1B87B9834FDF09972B81E22F7EF38DA0 |
.rdata |
0x00007000 |
13,880 bytes | 14,336 bytes | 4.26 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
1A54B53DD810D4C280AEA5F3855CDB2E |
.data |
0x0000b000 |
2,472 bytes | 1,024 bytes | 3.64 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
7134E646A9483ED5268D9ADA0489AC70 |
.pdata |
0x0000c000 |
732 bytes | 1,024 bytes | 3.20 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9F038156F9862C65B1939E2266F85E0D |
.rsrc |
0x0000d000 |
592 bytes | 1,024 bytes | 1.98 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
63EC4EB86EFE352D75B9285FC228DB6E |
.reloc |
0x0000e000 |
36 bytes | 512 bytes | 0.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
28E5A15335F094FF793C5BEC1B7F26A5 |
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_VERSION | 1 | 492 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Ransom.Win64.Sabsik.cl
O Gridinsoft tem a capacidade de identificar e eliminar Ransom.Win64.Sabsik.cl sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
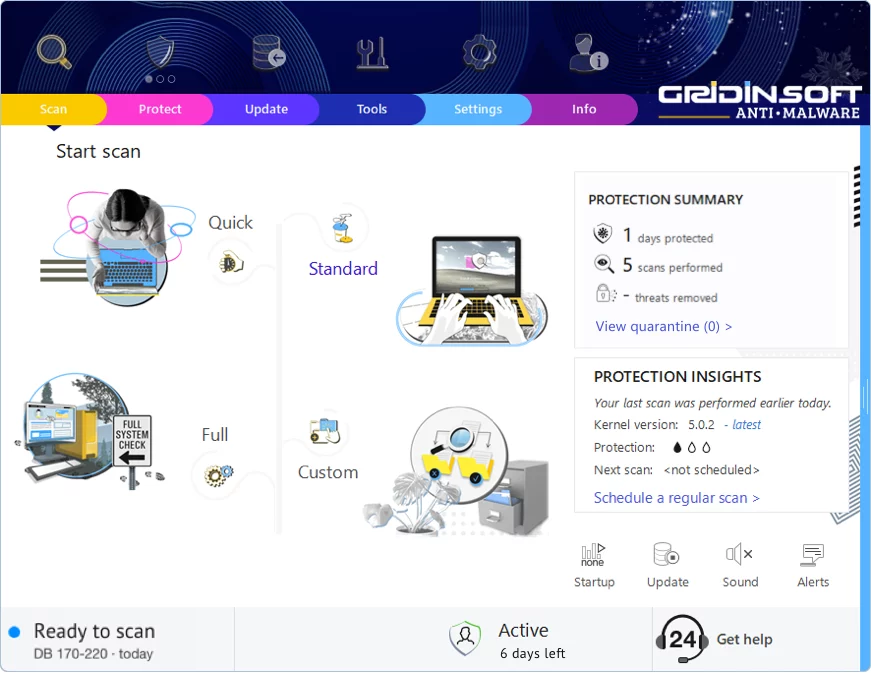
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!