Madius.Updater.exe Trojan Heuristic Análise
Análise Técnica
| Nome do Arquivo | Madius.Updater.exe |
| Tipo de Arquivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.262.174 |
| Versão do Banco de Dados | 2026-11-13 16:07:02 UTC |
Trojan.Heur!.02212023
Família de malware: Heuristic
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
1af2e461b458942e67c77e6769edcbc1
|
|
| SHA1 |
3914299d016c44108bf72dfb1b27de723576fe22
|
|
| SHA256 |
b4712d9719a40412cd5bcaebf776b8b62a3bd41d75aca1853a8598a5853f48dc
|
|
| SHA512 |
7d7a95c66c6e26ede8813efbbf78b0be23eb1b6ae1bd9a91ed615830c1731dbbe2c66b9fd2155f8a010063c43dc01c08984da18ccc3f466cb07c3d3ae0f7dfb8
|
|
| ImpHash |
9f459e470023747d7050abb08e954c5c
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 3b4744bebda496a03ed12ae3866c2297
Fuzzy: d0f1817304e378956efd92d20dac4cde dHash: a2868eaa96868e82 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x14295ecd3 |
| Tempo de Compilação | 2026-08-28 20:20:05 |
| Soma de Verificação | 0x00000000 (Real: 0x016f9a3b) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 30 bibliotecas |
| Exportações | 0 funções |
| Recursos | 9 Recursos |
| Seções | 10 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
3,743,366 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00393000 |
865,032 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.data |
0x00467000 |
218,648 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.pdata |
0x0049d000 |
116,676 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.tls |
0x004ba000 |
328 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.n5u |
0x004bb000 |
15,145,219 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
D41D8CD98F00B204E9800998ECF8427E |
.]%8 |
0x0132d000 |
864 bytes | 1,024 bytes | 1.19 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
0D75163522E3142B0107E07F15E806D7 |
.(hX |
0x0132e000 |
24,014,564 bytes | 24,014,848 bytes | 7.81 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_NOT_PAGED|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
E3D8EE657C5D6708E6CDDD5C12A57B25 |
.rsrc |
0x02a15000 |
51,932 bytes | 52,224 bytes | 7.96 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
E62AEB84D79BE1C675AD68A385A8B5D8 |
.reloc |
0x02a22000 |
180 bytes | 512 bytes | 2.12 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
901E77EE6EF7CFBF1E024FF352829649 |
Alerta de Análise de Entropia
2 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 7 | 50,925 bytes | |
| RT_GROUP_ICON | 1 | 104 bytes | |
| RT_MANIFEST | 1 | 364 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Heur!.02212023
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Heur!.02212023 sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
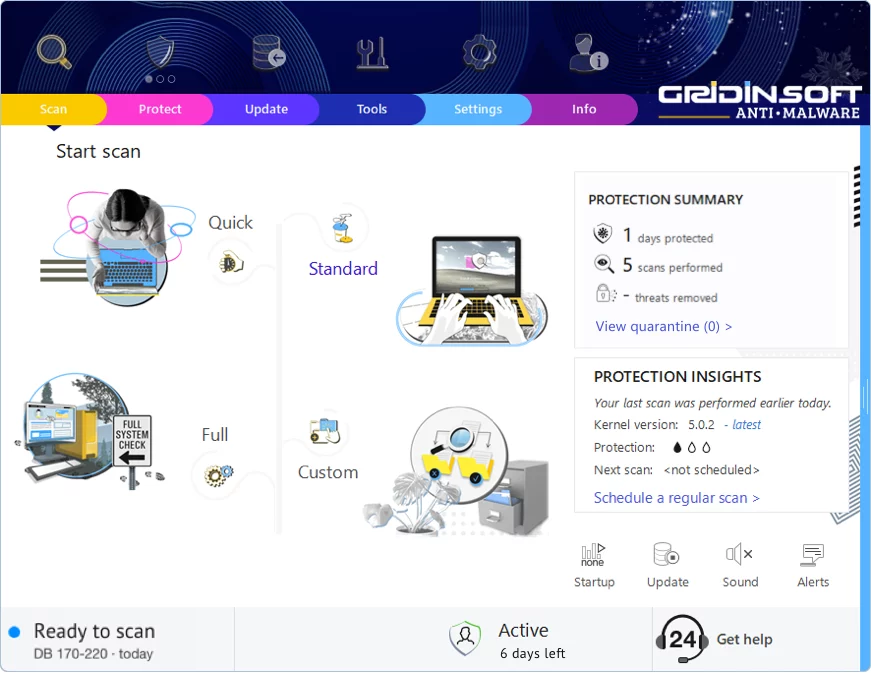
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!