EC-Autoclicker_x64.exe Stealer Keylogger Análise
Análise Técnica
| Nome do Arquivo | EC-Autoclicker_x64.exe |
| Tipo de Arquivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.214.174 |
| Versão do Banco de Dados | 2025-04-19 09:00:20 UTC |
Spy.Win64.Keylogger.cld
Família de malware: Keylogger
Verificar Outro Arquivo
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
e195699ad0301c995aa5ccb69059759d
|
|
| SHA1 |
c5ef5db5915537100a1ff927bae229bf21aa3c21
|
|
| SHA256 |
bcc10e73f9855f21ec8bfd99adb3539c5064cac6008a37998d16b57310f2bb3e
|
|
| SHA512 |
5b0ae5fff0cced0fe3b84738e02abb8d24ce5e5f1597a01e3395c520f194bc440ca3d05c5d973828fc424a78fd9322a96366ace1084fa0407421ab94d7932594
|
|
| ImpHash |
3a74695c5fc62887bbe1fda9c7c0a765
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 89ea6e0c21541edc4a59b58da78d81c9
Fuzzy: 1cccd0a4599f8afccf9c65a9b53bce0b dHash: 71ecccd4dcdcf871 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x1401570b0 |
| Tempo de Compilação | 2023-01-02 08:59:31 |
| Soma de Verificação | 0x00000000 (Real: 0x00096d8f) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 16 bibliotecas |
| Exportações | 0 funções |
| Recursos | 39 Recursos |
| Seções | 3 Seções |
Informações de Versão
▼| FileDescription | EC Autoclicker |
| FileVersion | 1.1.5 |
| CompanyName | Expertcoderz |
| ProductVersion | 1.1.5 |
| Translation | 0x0409 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
UPX0 |
0x00001000 |
917,504 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_CNT_UNINITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
UPX1 |
0x000e1000 |
487,424 bytes | 486,912 bytes | 8.00 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
8F19D2D16CAEEF7D59DE6BBC01BE75EE |
.rsrc |
0x00158000 |
110,592 bytes | 109,568 bytes | 6.50 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
21FF1A11B9E441376DDDE43FF30DF22E |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 27 | 104,029 bytes | |
| RT_MENU | 1 | 712 bytes | |
| RT_DIALOG | 2 | 622 bytes | |
| RT_ACCELERATOR | 1 | 72 bytes | |
| RT_RCDATA | 1 | 35,904 bytes | |
| RT_GROUP_ICON | 5 | 408 bytes | |
| RT_VERSION | 1 | 444 bytes | |
| RT_MANIFEST | 1 | 1,305 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Spy.Win64.Keylogger.cld
O Gridinsoft tem a capacidade de identificar e eliminar Spy.Win64.Keylogger.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
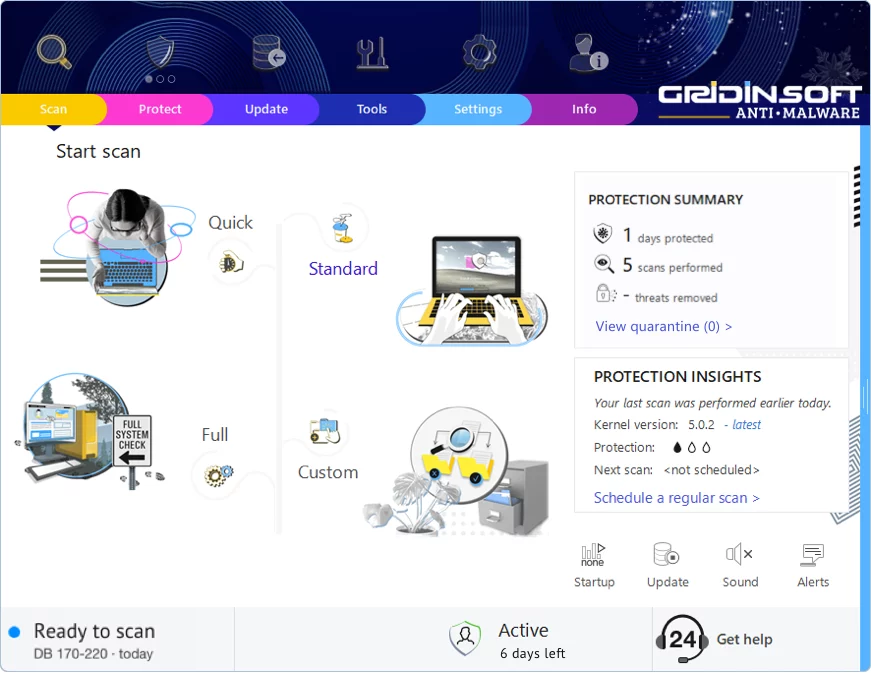
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!