Crypted.exe Trojan Agent Análise
Análise Técnica
| Nome do Arquivo | crypted.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.177.174 |
| Versão do Banco de Dados | 2024-05-23 21:00:20 UTC |
Trojan.Win32.Agent.sa
Família de malware: Agent
Verificar Outro Arquivo
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
a7743b01b4eceb8c6dccd5683ee4b1a5
|
|
| SHA1 |
bb54788358f7c95b778ff35dcc932769ef8a157d
|
|
| SHA256 |
c096f8d8883e15561544d4ac8cae50e7eb1c1afba7df59f9b68613c3bc5e1e25
|
|
| SHA512 |
32328bd5e323ed2ba0d20f8baafa5561571011ef9e827ebdf3b828dc46a021bb7182dcb3261d7c34dfe80a6da1b65d8d5b0ef196b80b8004fe206ffa0a27af56
|
|
| ImpHash |
3253afb4f76368b87a5ee602b0490ec8
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x0040490e |
| Tempo de Compilação | 2024-05-22 15:58:29 |
| Soma de Verificação | 0x00000000 (Real: 0x00135c07) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Assinatura Digital | The PE file does not contain a certificate table. |
| Importações |
1 bibliotecas
KERNEL32 |
| Exportações | 0 funções |
| Recursos | 0 Recursos |
| Seções | 5 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
107,935 bytes | 108,032 bytes | 6.61 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
E23F3B5346BCFEFA9B3912EE1E592320 |
.bSs |
0x0001c000 |
789 bytes | 1,024 bytes | 5.46 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
492F050D8D74129F203C491DA11AFEEE |
.rdata |
0x0001d000 |
37,072 bytes | 37,376 bytes | 4.70 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
86D37149993048DCCD9DFE209EF4543B |
.data |
0x00027000 |
1,062,420 bytes | 1,058,816 bytes | 8.00 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
775F003EE96DB0C7E7D79A30F542B722 |
.reloc |
0x0012b000 |
6,480 bytes | 6,656 bytes | 6.49 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
EA563806AEC8AC60EEFF6913825D9C1A |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
The PE file does not contain a certificate table.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win32.Agent.sa
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win32.Agent.sa sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
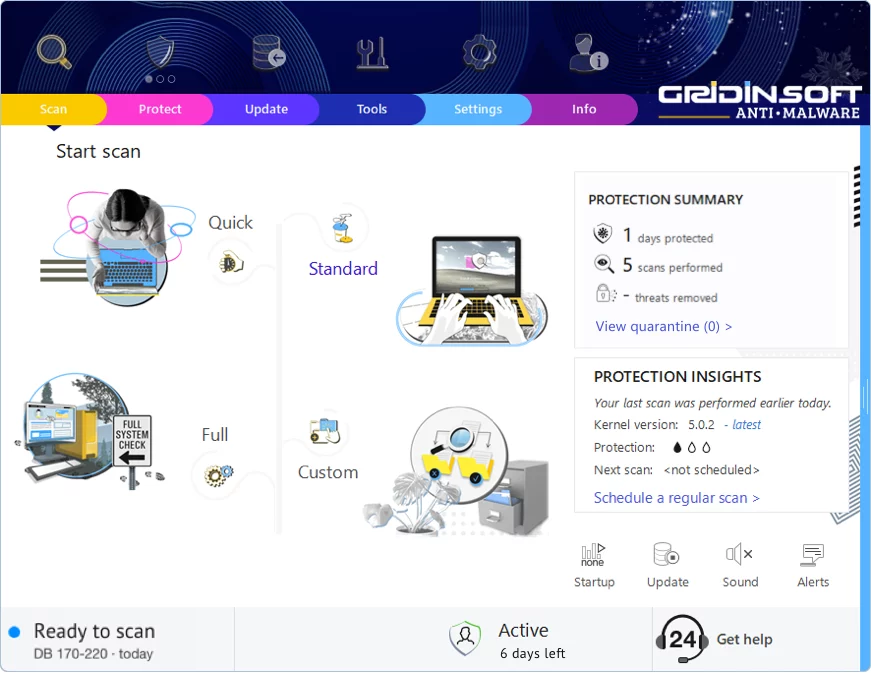
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!