Autoit v3.3.16.1.zip Ransomware Banker Análise
Análise Técnica
| Nome do Arquivo | Autoit v3.3.16.1.zip |
| Tipo de Arquivo |
Zip archive data, at least v2.0 to extract
|
| Versão do Scanner | 1.0.168.174 |
| Versão do Banco de Dados | 2024-03-01 08:00:18 UTC |
Ransom.Win64.Banker.oa!s1
Família de malware: Banker
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
f7e4eaea5fec803b23dfb5d6009fbe42
|
|
| SHA1 |
4f57903ed1c5de22aac15150b58af0473489c061
|
|
| SHA256 |
d6838defe36548e744fbf0d60661922f30c5a529e3c8a466a2828cce648d0faf
|
|
| SHA512 |
6c73b8e5e23e8b4c7e78f3b90663db5990f6466e93ccfd1f0413025484f8967df8064b0a4837506efd2e897fe96945a619f4f6440f54b927328926205e99464f
|
Remoção de Ransom.Win64.Banker.oa!s1
O Gridinsoft tem a capacidade de identificar e eliminar Ransom.Win64.Banker.oa!s1 sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
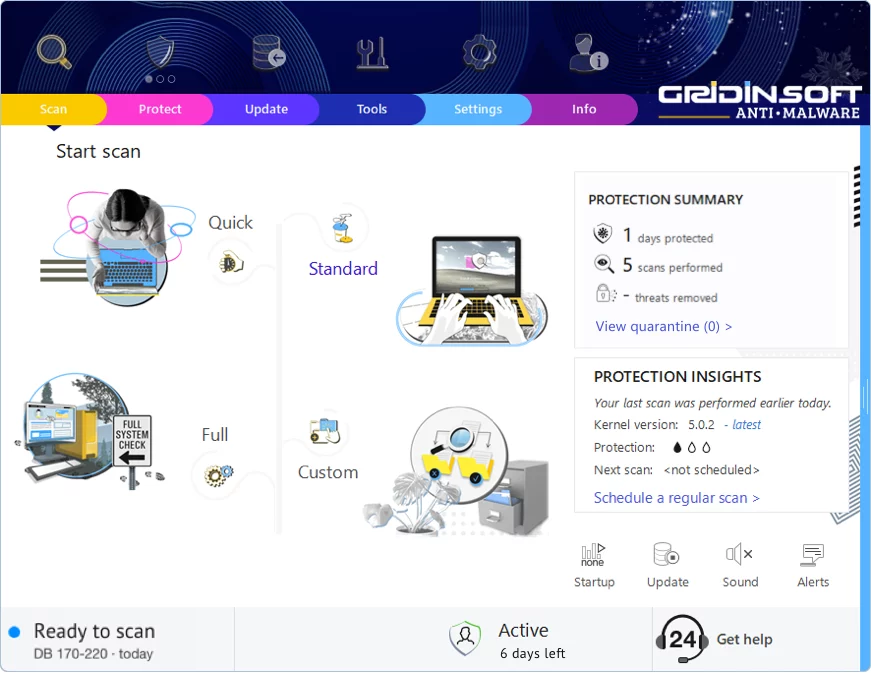
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!