PCM64_Launcher.exe Trojan Phonzy Análise
Análise Técnica
| Nome do Arquivo | PCM64_Launcher.exe |
| Tipo de Arquivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.254.174 |
| Versão do Banco de Dados | 2026-09-16 20:01:06 UTC |
Trojan.Win64.Phonzy.cld
Família de malware: Phonzy
Verificar Outro Arquivo
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
98c42e8be314a085ed8fe6032015152c
|
|
| SHA1 |
46110546ccc7f92bdc8c9e01cf176a77bd3716ba
|
|
| SHA256 |
f44efef4318eb3833081e7261ceeea0c908d06110a0ad2e6aaec4ec81b915bed
|
|
| SHA512 |
9a1a9c598bf08ea5d04fbb6f661adef0262111f1c2c8204a06bf87a66231b1bb3cfcaf0ced556e6a4e3fed24ec46b669f4cc1fb3835b9d8f2ddc70d394ea3c72
|
|
| ImpHash |
f326f88ca83c9aacaa44acfb8884f1d4
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 076eb7c2db600c3595b936fa67fd6527
Fuzzy: 38ff93dc093b9e7c93c4c706291f4910 dHash: d6ad356455595580 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x140001000 |
| Tempo de Compilação | 2019-07-30 08:52:08 |
| Soma de Verificação | 0x00000000 (Real: 0x0004266c) |
| Versão do SO | 4.0 |
| Assinaturas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações |
9 bibliotecas
msvcrt, KERNEL32, SHELL32, WINMM, OLE32, SHLWAPI, USER32, GDI32, COMCTL32 |
| Exportações | 0 funções |
| Recursos | 13 Recursos |
| Seções | 6 Seções |
Informações de Versão
▼| CompanyName | SKID ROW 2022 |
| Translation | 0x0000 0x04e4 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.code |
0x00001000 |
23,417 bytes | 23,552 bytes | 5.51 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
42AB9E47D545BB8E67879E2BFCCD6C99 |
.text |
0x00007000 |
68,901 bytes | 69,120 bytes | 6.35 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
2C6E6FD73B4DFDCB8A681323F3794101 |
.rdata |
0x00018000 |
19,357 bytes | 19,456 bytes | 6.69 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
036B59841F0DB6BC166C3957048D4CB2 |
.pdata |
0x0001d000 |
4,416 bytes | 4,608 bytes | 5.00 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
F4573E699A92ABB90D6CC9D80F9214C4 |
.data |
0x0001f000 |
9,144 bytes | 5,632 bytes | 4.39 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
5F43F9D0B62BDFA09B16757FE7BA6456 |
.rsrc |
0x00022000 |
122,768 bytes | 122,880 bytes | 5.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
BD8943666358C876ECDF38FB44972EC9 |
Alerta de Análise de Entropia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 6 | 117,427 bytes | |
| RT_RCDATA | 4 | 3,349 bytes | |
| RT_GROUP_ICON | 1 | 90 bytes | |
| RT_VERSION | 1 | 280 bytes | |
| RT_MANIFEST | 1 | 615 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win64.Phonzy.cld
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win64.Phonzy.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
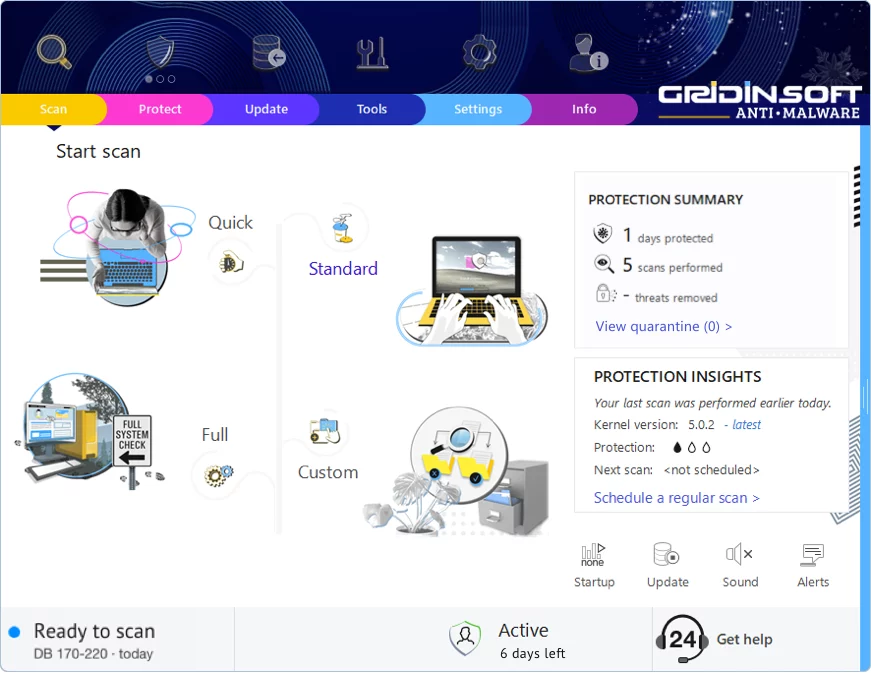
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!