Subscribe.exe Malware Generic Análise
Análise Técnica
| Nome do Arquivo | subscribe.exe |
| Tipo de Arquivo |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.250.174 |
| Versão do Banco de Dados | 2026-07-18 17:00:27 UTC |
Malware.Win64.Generic.cld
Família de malware: Generic
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
067e2efd94ab9339039ac0c727204e2a
|
|
| SHA1 |
f375d4bd45a2fd1c463ba9e61783d4c655c4297c
|
|
| SHA256 |
f9a6ac3c1ce394609410cbe88d38769cae24a25fd4b8a5e82eb9f2b8bb7dc557
|
|
| SHA512 |
1a0b4d472b8fa726507a66cdde396366d1879edbb18e84d1eadb0de19d89bddbf9a394f7489dc57a510119f66c47a1223f3d2ec086582f0cf11616ec1ae3fbb3
|
|
| ImpHash |
62f0383404f06951746d72084b01a844
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: 2d95e70f8906847189a10683593df919
Fuzzy: 8f3a184b6af4823cf069830f261dbbc3 dHash: e0e09260e89ac040 |
| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x1409ca0ec |
| Tempo de Compilação | 2026-05-29 12:47:17 |
| Soma de Verificação | 0x00000000 (Real: 0x01033adc) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (GUI) x86-64, for MS Windows
|
| Caminho PDB | ui.pdb |
| Assinatura Digital | No valid SignedData structure was found. |
| Importações | 24 bibliotecas |
| Exportações | 0 funções |
| Recursos | 4 Recursos |
| Seções | 6 Seções |
Informações de Versão
▼| CompanyName | savage |
| FileDescription | ui |
| FileVersion | 1.0.0 |
| ProductName | ui |
| ProductVersion | 1.0.0 |
| Translation | 0x0000 0x04b0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
10,440,864 bytes | 10,441,216 bytes | 6.22 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8C77BA497CEDB6F1A667293EA38EFD37 |
.rdata |
0x009f7000 |
5,833,404 bytes | 5,833,728 bytes | 6.83 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
C3C2C65A1BA9329741DD98237876C3B0 |
.data |
0x00f88000 |
17,416 bytes | 8,192 bytes | 3.72 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
4D39E643AC645C7C962A924B777CCA86 |
.pdata |
0x00f8d000 |
581,316 bytes | 581,632 bytes | 6.59 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
37DE2D70BE34CCA36CACC0D07605325F |
.rsrc |
0x0101b000 |
92,232 bytes | 92,672 bytes | 7.97 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A62F615BFF93155A13FD37E1784F0874 |
.reloc |
0x01032000 |
28,592 bytes | 28,672 bytes | 5.48 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
C63503EF1E6E4555C0C363672FCB4E81 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
2 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_ICON | 1 | 90,902 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 448 bytes | |
| RT_MANIFEST | 1 | 551 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Malware.Win64.Generic.cld
O Gridinsoft tem a capacidade de identificar e eliminar Malware.Win64.Generic.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
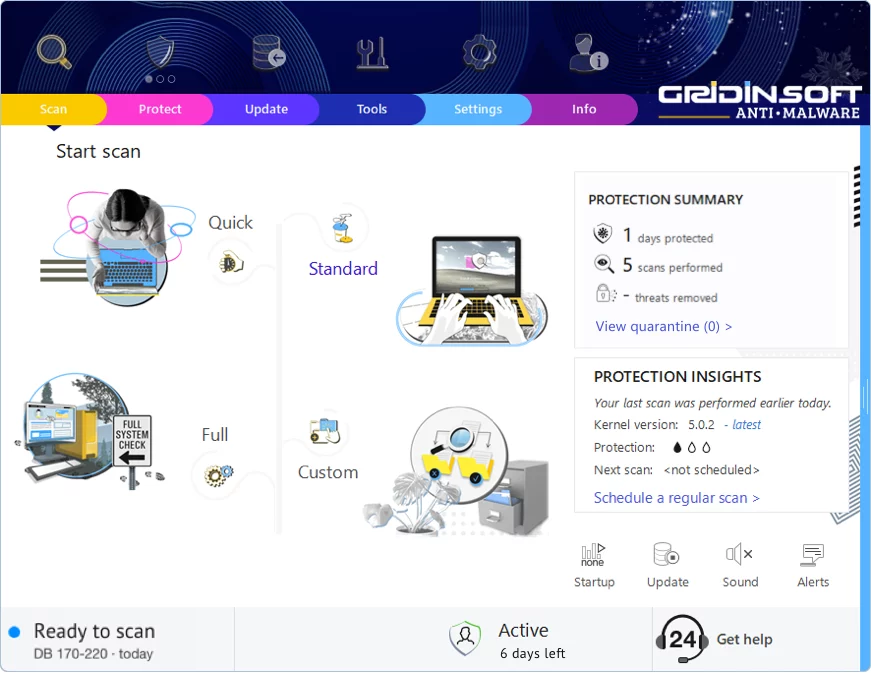
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!