AimFury™.exe Backdoor Gen Análise
Análise Técnica
| Nome do Arquivo | AimFury™.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.183.174 |
| Versão do Banco de Dados | 2024-08-05 21:00:33 UTC |
Backdoor.Win32.Gen.ns
Família de malware: Gen
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
1a3d9c72a38acc8beefca80f67ab0908
|
|
| SHA1 |
ee86f2337970bf519d0b84af7fa7a78aabe29371
|
|
| SHA256 |
5774a907f209476fa79a3709791c9421875c16ebac1c4cede99bbcbc60fec685
|
|
| SHA512 |
1059ce673495c271484442aa32b57c494a37f7942e6472dcd21029d8a75ebacccddbb992ca3f593121c7888bf363703796bc0161e7a7913f8748c51c081d6812
|
|
| ImpHash |
ac3c6fd357d51c8e5c1264fe730abdac
|
Análise PE
Informações Básicas
▼| Ícone |
Hash: b05afd04882d2fd936fe53232c4872a7
Fuzzy: f63c14224a043a153e02fa4221849f6d dHash: 30f0f0b2b296f030 |
| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x00666ce0 |
| Tempo de Compilação | 2023-01-09 03:53:03 |
| Soma de Verificação | 0x00000000 (Real: 0x056cb469) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Assinatura Digital | The PE file does not contain a certificate table. |
| Importações | 13 bibliotecas |
| Exportações | 3 funções |
| Recursos | 84 Recursos |
| Seções | 11 Seções |
Informações de Versão
▼| CompanyName | Unknown |
| FileDescription | Installation |
| FileVersion | 1.0.0.0 |
| LegalCopyright | (c) |
| ProductName | Setup |
| ProductVersion | 1.0.0.0 |
| ProgramID | com.embarcadero.Setup |
| Translation | 0x0409 0x04e4 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
2,503,104 bytes | 2,503,168 bytes | 6.48 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
BEEAA2BE3E1E8FDC3798EABB483D7657 |
.itext |
0x00265000 |
7,504 bytes | 7,680 bytes | 6.31 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
57C41D5453C6AE40E5DFA6B4479B046E |
.data |
0x00267000 |
42,372 bytes | 42,496 bytes | 6.20 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
EBBB56D61F6D82E37C8ACC034ABD9FDA |
.bss |
0x00272000 |
28,300 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.idata |
0x00279000 |
14,654 bytes | 14,848 bytes | 5.26 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
01605F3352920CF933E5B2EF96626907 |
.didata |
0x0027d000 |
3,260 bytes | 3,584 bytes | 4.14 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
21A59B6E69B0CA4FDCC69514C00FB45F |
.edata |
0x0027e000 |
151 bytes | 512 bytes | 1.85 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
075ECC59CBDD0BA98D3D73103ED83CAE |
.tls |
0x0027f000 |
84 bytes | 0 bytes | 0.00 (Normal) |
IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
D41D8CD98F00B204E9800998ECF8427E |
.rdata |
0x00280000 |
93 bytes | 512 bytes | 1.38 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
EAA6E6BAD2590D62D8ED589E13796B9E |
.reloc |
0x00281000 |
215,648 bytes | 216,064 bytes | 6.72 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
66FF852918622F50261C07492BEDD57E |
.rsrc |
0x002b6000 |
169,856 bytes | 169,984 bytes | 7.08 (Comprimido) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
5AC258C245AA4E3AE6339B70EBFEC6D6 |
Alerta de Análise de Entropia
2 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_CURSOR | 7 | 2,156 bytes | |
| RT_BITMAP | 11 | 2,304 bytes | |
| RT_ICON | 1 | 19,855 bytes | |
| RT_STRING | 26 | 20,388 bytes | |
| RT_RCDATA | 29 | 117,553 bytes | |
| RT_GROUP_CURSOR | 7 | 140 bytes | |
| RT_GROUP_ICON | 1 | 20 bytes | |
| RT_VERSION | 1 | 596 bytes | |
| RT_MANIFEST | 1 | 1,670 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
The PE file does not contain a certificate table.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Backdoor.Win32.Gen.ns
O Gridinsoft tem a capacidade de identificar e eliminar Backdoor.Win32.Gen.ns sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
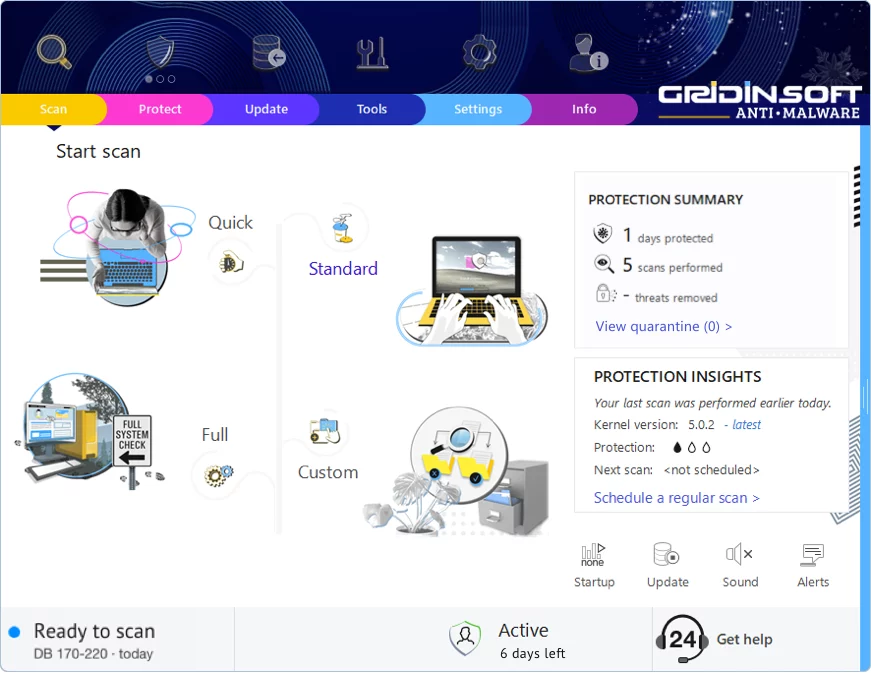
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!