VolDriver.exe Trojan Miner Análise
Análise Técnica
| Nome do Arquivo | VolDriver.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Versão do Scanner | 1.0.183.174 |
| Versão do Banco de Dados | 2024-08-03 14:00:29 UTC |
Trojan.Win32.Miner.cld
Família de malware: Miner
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
cd84f15d0665079a3d84ce70538934da
|
|
| SHA1 |
d6475c25de1df7706be69a1f02bf555849ed31d1
|
|
| SHA256 |
789dcb2ef828eee82749c3ff3d08ac19d68ff06ad13ca1718c2ea47953775b3a
|
|
| SHA512 |
fa6c3ed76a074bf448d88d5d4caf1e1878260f60529937f7d2e02e2c8d025034977b2cc86fbd67d4ee165bb85f9f3dc784b2907aab1e50316ec4b7669941e58d
|
|
| ImpHash |
2ffdf0a1519d1adada787fd4df5a5fec
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x00405e50 |
| Tempo de Compilação | 2023-10-29 19:39:42 |
| Soma de Verificação | 0x00000000 (Real: 0x0001e9e7) |
| Versão do SO | 5.0 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386, for MS Windows
|
| Assinatura Digital | The PE file does not contain a certificate table. |
| Importações | 12 bibliotecas |
| Exportações | 0 funções |
| Recursos | 0 Recursos |
| Seções | 3 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
57,756 bytes | 57,856 bytes | 6.13 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
908775BBB1C1C1E5284B9F1EF74360F2 |
.rdata |
0x00010000 |
12,580 bytes | 12,800 bytes | 5.59 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
A4FE08979266F9BDEA25D0F34067306D |
.data |
0x00014000 |
14,720 bytes | 10,240 bytes | 4.98 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
47DA8A7D3BB960B2DA58FE5C733CDDA5 |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
The PE file does not contain a certificate table.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win32.Miner.cld
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win32.Miner.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
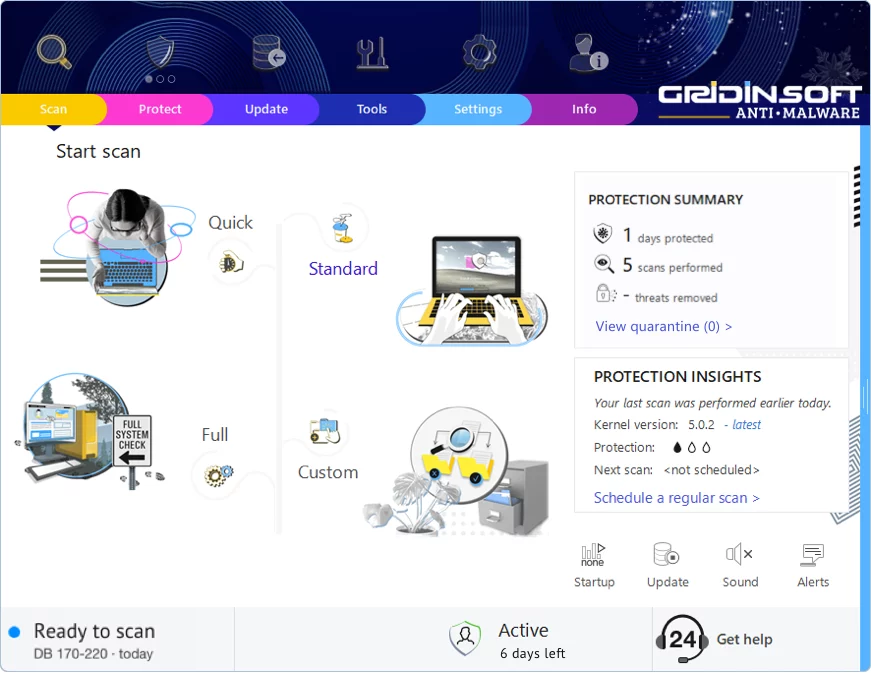
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!