Rockstar checker.exe Ransomware Miner Análise
Análise Técnica
| Nome do Arquivo | rockstar checker.exe |
| Tipo de Arquivo |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Versão do Scanner | 1.0.170.174 |
| Versão do Banco de Dados | 2024-03-23 13:00:13 UTC |
Ransom.Win32.Miner.cld
Família de malware: Miner
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
1228851106e9f2178b56e9985014e243
|
|
| SHA1 |
5e3a4575bdaf68735c86c97a2df65624dfc999fb
|
|
| SHA256 |
e49259a6849bb633e25fae724da3ccfadfa710a7b19f59db18a24b8207e9c319
|
|
| SHA512 |
678d9982b410a535d3ea0c128ddafe2fd391759b0b6aa39ea101b9d1d66aad30089ea3c77ba63e81cf4b100d2ce14bb7aa85a1c74a97ca5aed478bcbc8495e69
|
|
| ImpHash |
f34d5f2d4577ed6d9ceec516c1f5a744
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x00400000 |
| Ponto de Entrada | 0x0042bd4e |
| Tempo de Compilação | 2069-10-12 02:06:25 |
| Soma de Verificação | 0x00000000 (Real: 0x00033dba) |
| Versão do SO | 4.0 |
| Assinaturas PEiD |
PE32 executable (GUI) Intel 80386 Mono/.Net assembly, for MS Windows
|
| Assinatura Digital | The PE file does not contain a certificate table. |
| Importações |
1 bibliotecas
mscoree |
| Exportações | 0 funções |
| Recursos | 2 Recursos |
| Seções | 3 Seções |
Informações de Versão
▼| Translation | 0x0000 0x04b0 |
| Comments | |
| CompanyName | |
| FileDescription | Client |
| FileVersion | 1.0.0.0 |
| InternalName | Client.exe |
| LegalCopyright | Copyright © 2021 |
| LegalTrademarks | |
| OriginalFilename | Client.exe |
| ProductName | Client |
| ProductVersion | 1.0.0.0 |
| Assembly Version | 1.0.0.0 |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00002000 |
171,348 bytes | 171,520 bytes | 5.95 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
11BA3339712EE04E814F84D46B7DDC3B |
.rsrc |
0x0002c000 |
1,430 bytes | 1,536 bytes | 4.03 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
9EBFFD15AFCC38C13C6B979ADAF8DB7E |
.reloc |
0x0002e000 |
12 bytes | 512 bytes | 0.10 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
2E2E204C9DC9022EB5BC7BE304B97696 |
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_VERSION | 1 | 780 bytes | |
| RT_MANIFEST | 1 | 490 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
The PE file does not contain a certificate table.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Ransom.Win32.Miner.cld
O Gridinsoft tem a capacidade de identificar e eliminar Ransom.Win32.Miner.cld sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
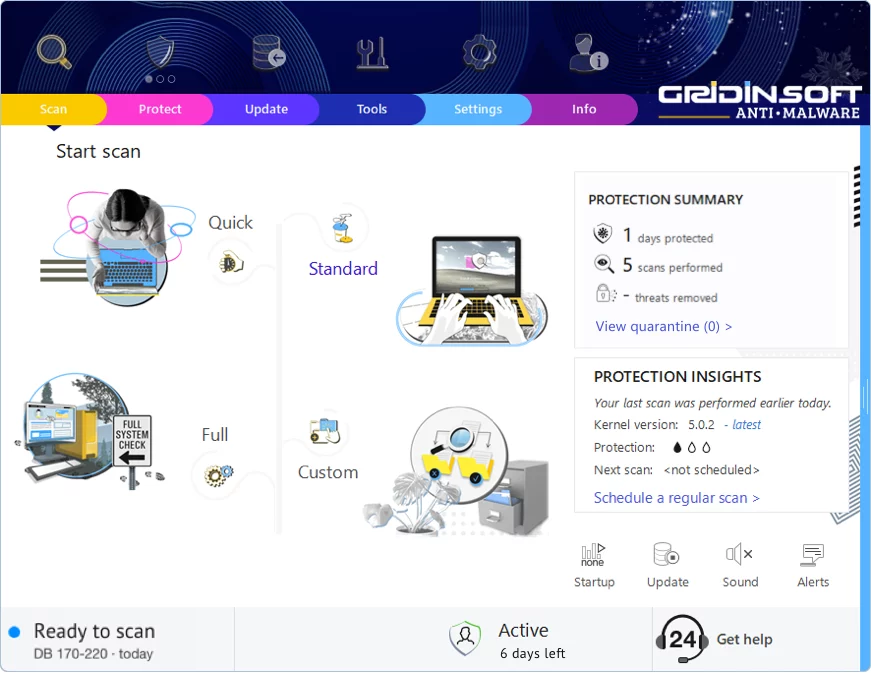
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!