Valorant External.exe Stealer Keylogger Análise
Análise Técnica
| Nome do Arquivo | Valorant External.exe |
| Tipo de Arquivo |
PE32+ executable (console) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.169.174 |
| Versão do Banco de Dados | 2024-03-18 04:00:25 UTC |
Spy.Win64.Keylogger.sa
Família de malware: Keylogger
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
bf75fb01abcfb3627b77eaed2001bca5
|
|
| SHA1 |
68af361f898df5dd43addae52347c141e332faf1
|
|
| SHA256 |
f38fd9a79081a6b2da14111d76956003e7655572dd9fefc1d1d724b7c233fe87
|
|
| SHA512 |
fe8e3c91bb63c7e556987ca6bd1c95ace1b97fe5f957658c2a0b17047716231cf41c16045869416abe0a29bb95aaac0fb40f8d1465fff550ea329a9847175b90
|
|
| ImpHash |
23c04e41a0d8837cee214d199f10f363
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x140000000 |
| Ponto de Entrada | 0x14009fe3c |
| Tempo de Compilação | 2023-11-25 16:36:46 |
| Soma de Verificação | 0x00000000 (Real: 0x000befc9) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (console) x86-64, for MS Windows
|
| Caminho PDB | C:\Users\roni\Desktop\UC FREE\VAL CHAIR\x64\Release\loader.pdb |
| Assinatura Digital | The PE file does not contain a certificate table. |
| Importações | 20 bibliotecas |
| Exportações | 0 funções |
| Recursos | 1 Recursos |
| Seções | 6 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
658,304 bytes | 658,432 bytes | 5.97 (Normal) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
8ED59520ECA9AFF45E177122B576633A |
.rdata |
0x000a2000 |
104,208 bytes | 104,448 bytes | 6.34 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
750D2C6CFCE28D62BF2439E892AEB7DF |
.data |
0x000bc000 |
9,568 bytes | 2,560 bytes | 2.47 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
50055C5DDFD71E0ED3E269F03A12A756 |
.pdata |
0x000bf000 |
13,608 bytes | 13,824 bytes | 5.85 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
FCB0BABFEA06DCF631A5CD04E98BAFF9 |
.rsrc |
0x000c3000 |
488 bytes | 512 bytes | 4.77 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
4DDCBAB8AAAE10A6872E1399BDCD4E5F |
.reloc |
0x000c4000 |
924 bytes | 1,024 bytes | 5.01 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
8C6780BB4DF2C784C0662A54B88D8B46 |
Análise de Recursos
▼| Tipo de Recurso | Quantidade | Tamanho Total | Porcentagem |
|---|---|---|---|
| RT_MANIFEST | 1 | 392 bytes |
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
The PE file does not contain a certificate table.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Spy.Win64.Keylogger.sa
O Gridinsoft tem a capacidade de identificar e eliminar Spy.Win64.Keylogger.sa sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
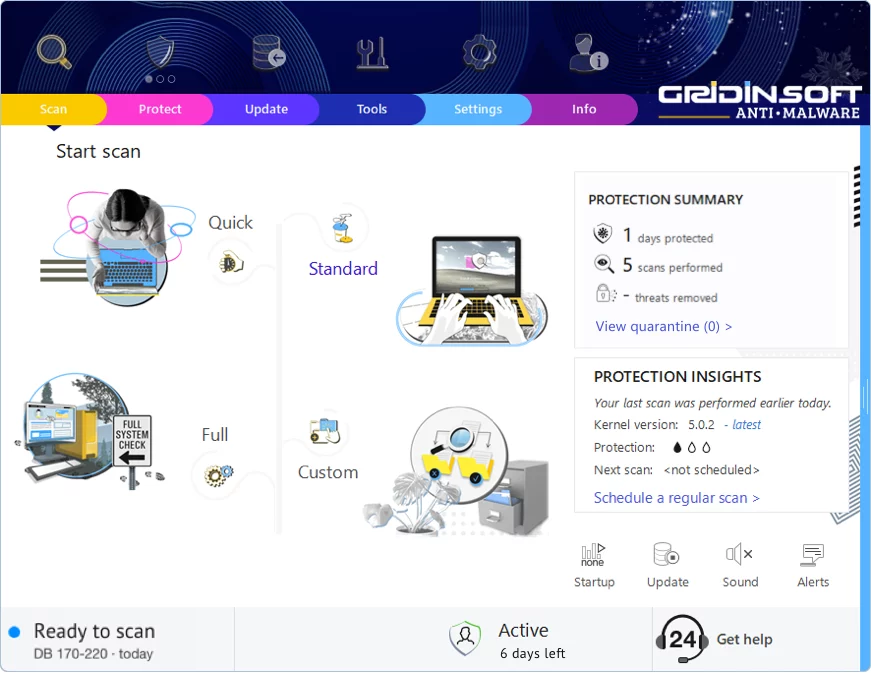
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário

Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!