Steam_api64.dll Trojan Agent Análise
Análise Técnica
| Nome do Arquivo | steam_api64.dll |
| Tipo de Arquivo |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Versão do Scanner | 1.0.257.174 |
| Versão do Banco de Dados | 2026-10-16 11:07:03 UTC |
Trojan.Win64.Agent.cl
Família de malware: Agent
Verificar Outro Arquivo
O arquivo enviado é processado para análise, mas o próprio arquivo não é retido nem compartilhado com terceiros. Nomes de arquivos e resultados podem aparecer em relatórios públicos. Antes de enviar material confidencial, contate o Suporte para combinar o método e as condições de tratamento. Suporte · Como usamos seus dados
Identificação do Arquivo
| Tipo de Hash | Valor | Ação |
|---|---|---|
| MD5 |
74d0b1a18535a5cc4617e3c71e59a0f3
|
|
| SHA1 |
873720165270856357d862c9c03e73554d86bdf9
|
|
| SHA256 |
48999730488636e9379012256a7bd4d40867bf2473442377464b2c5ecb01ed2f
|
|
| SHA512 |
7bbba202e6349fcc3d9a91c1d65ed88853b54c195c9ac3616db261a977a9611d9eda977cc1611dd76c9e23bcec82467d968210c92d8ba1dee049467308e70141
|
|
| ImpHash |
59a177e2eaeb433c79fbaf15e2da0d4f
|
Análise PE
Informações Básicas
▼| Base da Imagem | 0x180000000 |
| Ponto de Entrada | 0x1800967c0 |
| Tempo de Compilação | 2024-12-06 07:57:16 |
| Soma de Verificação | 0x00000000 (Real: 0x001c7d11) |
| Versão do SO | 6.0 |
| Assinaturas PEiD |
PE32+ executable (DLL) (GUI) x86-64, for MS Windows
|
| Assinatura Digital | No valid SignedData structure was found. |
| Importações |
7 bibliotecas
XINPUT1_4, SHLWAPI, WS2_32, KERNEL32, USER32, ADVAPI32, msvcrt |
| Exportações | 1256 funções |
| Recursos | 0 Recursos |
| Seções | 5 Seções |
Seções PE
▼| Nome | Endereço Virtual | Tamanho Virtual | Tamanho Bruto | Entropia | Características | MD5 |
|---|---|---|---|---|---|---|
.text |
0x00001000 |
696,772 bytes | 696,832 bytes | 6.52 (Comprimido) |
IMAGE_SCN_CNT_CODE|IMAGE_SCN_MEM_EXECUTE|IMAGE_SCN_MEM_READ
|
1C04D2586BD3F32423E0B9FA25012969 |
.rdata |
0x000ac000 |
341,054 bytes | 341,504 bytes | 5.67 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
47077AFA170D4EBDBEBDA500E065ADDC |
.data |
0x00100000 |
779,320 bytes | 757,248 bytes | 7.63 (Empacotado/Criptografado) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ|IMAGE_SCN_MEM_WRITE
|
B55945672CE1668F9268EFC2A7A39F1E |
.pdata |
0x001bf000 |
21,540 bytes | 22,016 bytes | 5.76 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_READ
|
21BBBF8E4181CF9BA74865557D14D466 |
.reloc |
0x001c5000 |
14,864 bytes | 15,360 bytes | 5.42 (Normal) |
IMAGE_SCN_CNT_INITIALIZED_DATA|IMAGE_SCN_MEM_DISCARDABLE|IMAGE_SCN_MEM_READ
|
159C116733E980C4ACE5AFD3F8C9A509 |
Alerta de Análise de Entropia
1 seção(ões) com alta entropia (≥7.5) detectada(s) - possível empacotamento/criptografia
1 seção(ões) com entropia elevada (≥6.5) - possível compressão
Análise da Cadeia de Certificados
▼Sem Assinaturas Digitais
Este arquivo não está assinado digitalmente.
Implicações de Segurança:
- Não é possível verificar a identidade do editor
- Maior risco de segurança ao executar este arquivo
- Pode acionar avisos de segurança em alguns sistemas
⚠ Este arquivo não possui assinatura digital ou a cadeia de certificados não pôde ser verificada.
Tenha cuidado ao executar arquivos não assinados de fontes desconhecidas.
Status de Verificação do Certificado
No valid SignedData structure was found.
Recomendação: Verifique a fonte do arquivo e certifique-se de que venha de um editor confiável.
Remoção de Trojan.Win64.Agent.cl
O Gridinsoft tem a capacidade de identificar e eliminar Trojan.Win64.Agent.cl sem requerer intervenção adicional do usuário.
Baixar Anti-MalwareInstruções de Remoção
Siga estas etapas para remover completamente a ameaça do seu sistema
-
1
Baixe o Gridinsoft Anti-Malware — é um download rápido de 2 MB que não vai deixar seu PC lento.
-
2
Execute o instalador gsam-pt-install.exe. A instalação leva cerca de 2 minutos e não requer reinicialização.
-
3
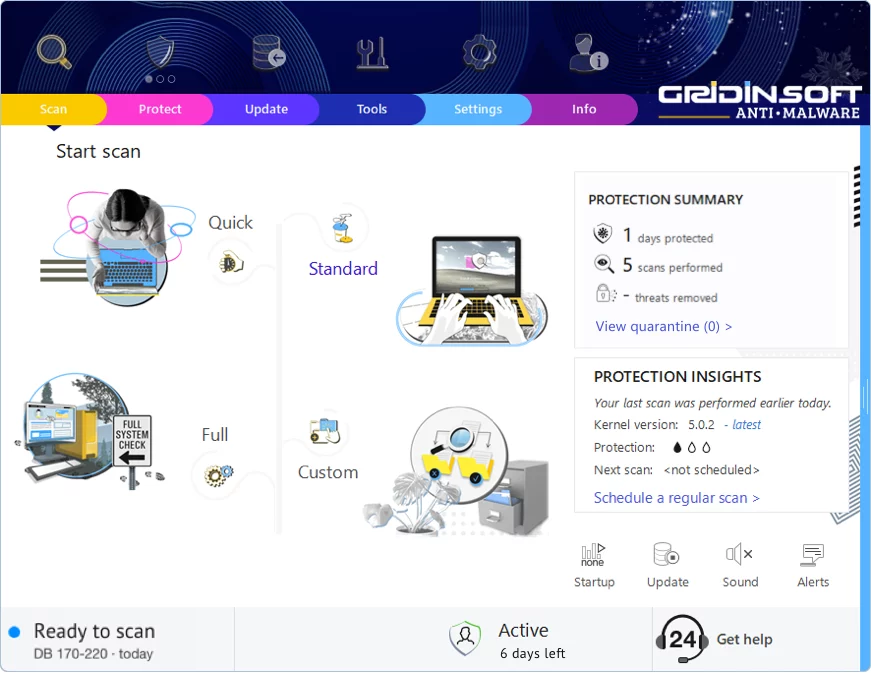
O aplicativo inicia logo após a instalação. Você verá o painel principal com o botão de verificação no centro.
-
4
Clique em "Verificação Padrão" — isso verifica todos os lugares onde malware tipicamente se esconde: pastas temporárias, dados do navegador, programas de inicialização e diretórios do sistema.
-
5
Quando a verificação encontrar essa ameaça, clique em "Limpar Agora". A remoção geralmente acontece instantaneamente, embora algumas infecções persistentes possam precisar de reinicialização.
-
6
Se você vir um aviso de reinicialização, vá em frente e reinicie. Isso limpa qualquer malware que estava rodando na memória e garante que seu sistema inicie limpo.
Deixar um Comentário
Gridinsoft Anti-Malware
Fique Livre de Malware: Mantenha Seu PC Protegido com Gridinsoft Anti-Malware
Gridinsoft Anti-Malware oferece exatamente isso—tranquilidade com uma solução robusta e fácil de usar que é constantemente atualizada para combater as ameaças mais recentes. Projetado por especialistas em cibersegurança, fornece proteção em tempo real e remoção de malware sem esforço. Não se trata apenas de detectar ameaças; trata-se de aprimorar sua vida digital com segurança ininterrupta. Experimente e descubra como é navegar sem preocupações!